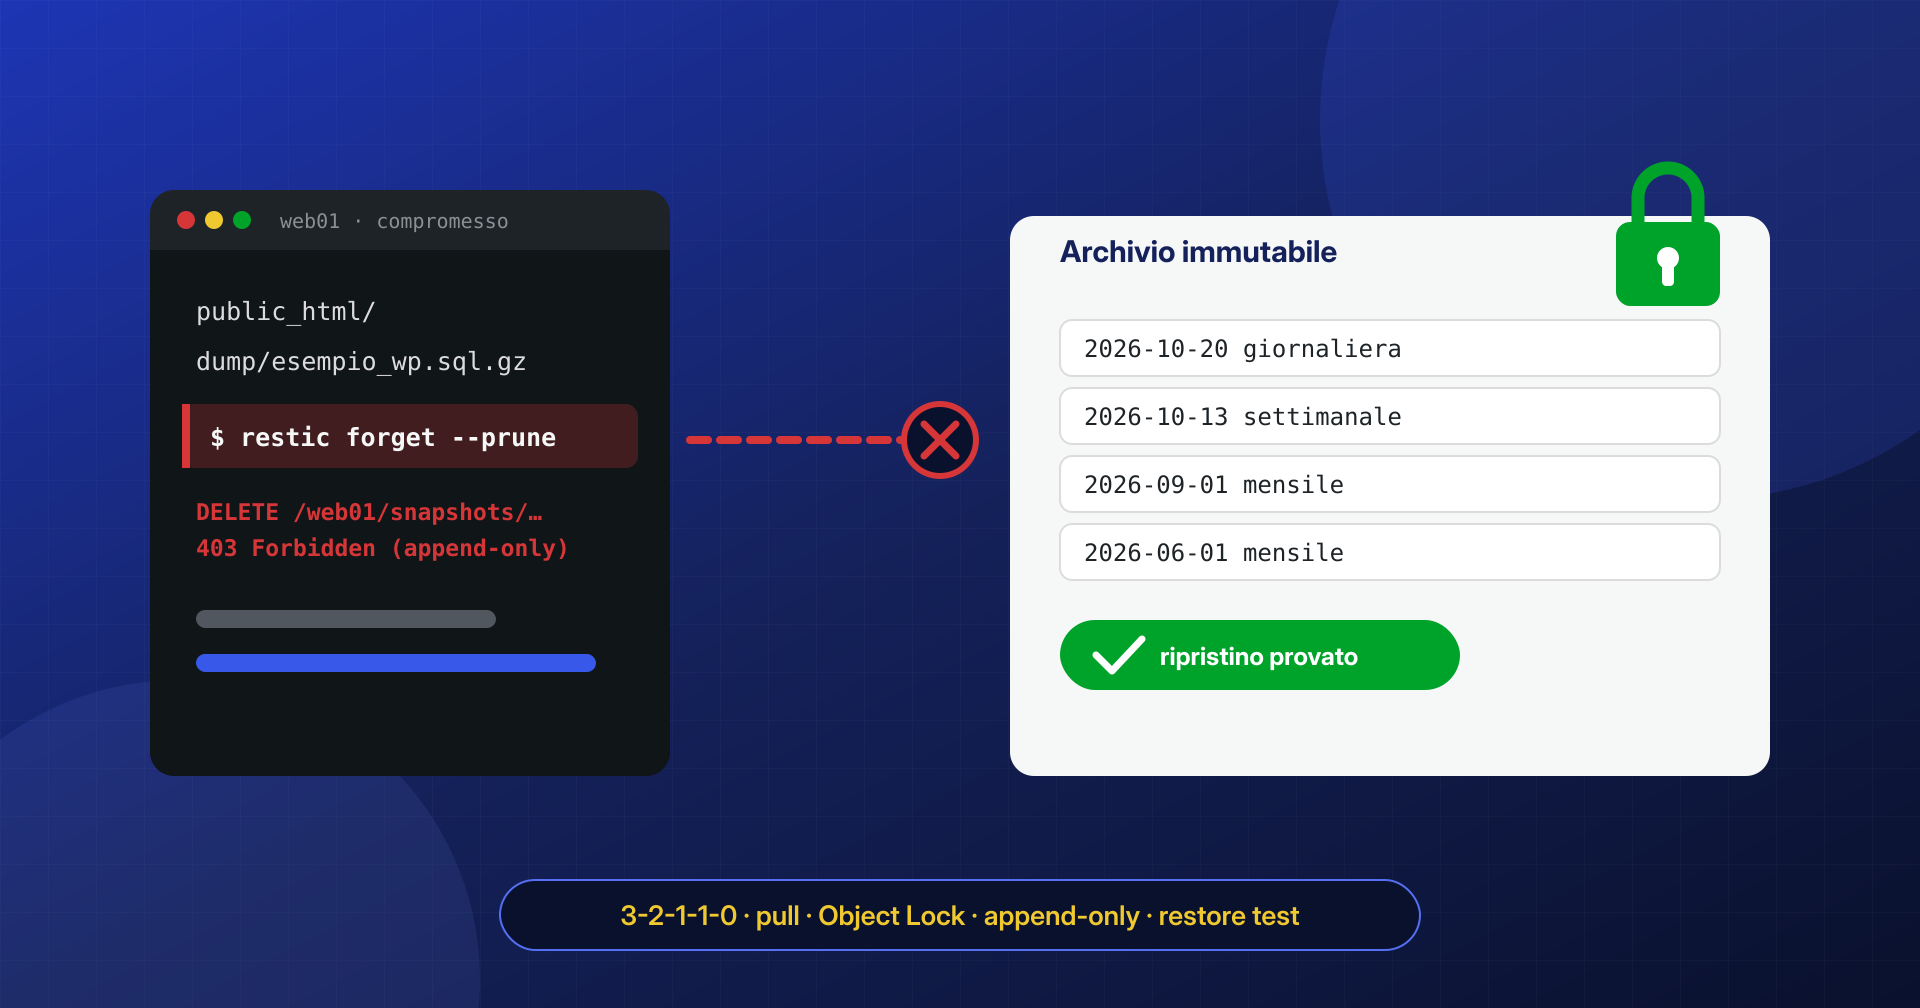
Backup a prova di ransomware: copie immutabili, fuori sede e verificate
Regola 3-2-1-1-0, backup in pull, Object Lock, restic e borg in append-only, dump coerenti e prove di ripristino: backup che un attaccante non può cancellare.
Leggi l’articolo
BLOG · SICUREZZA WORDPRESS
Come entra il malware, dove si nasconde e come si rimuove davvero: file, database, cron, processi e log.
Regola 3-2-1-1-0, backup in pull, Object Lock, restic e borg in append-only, dump coerenti e prove di ripristino: backup che un attaccante non può cancellare.
Leggi l’articolo
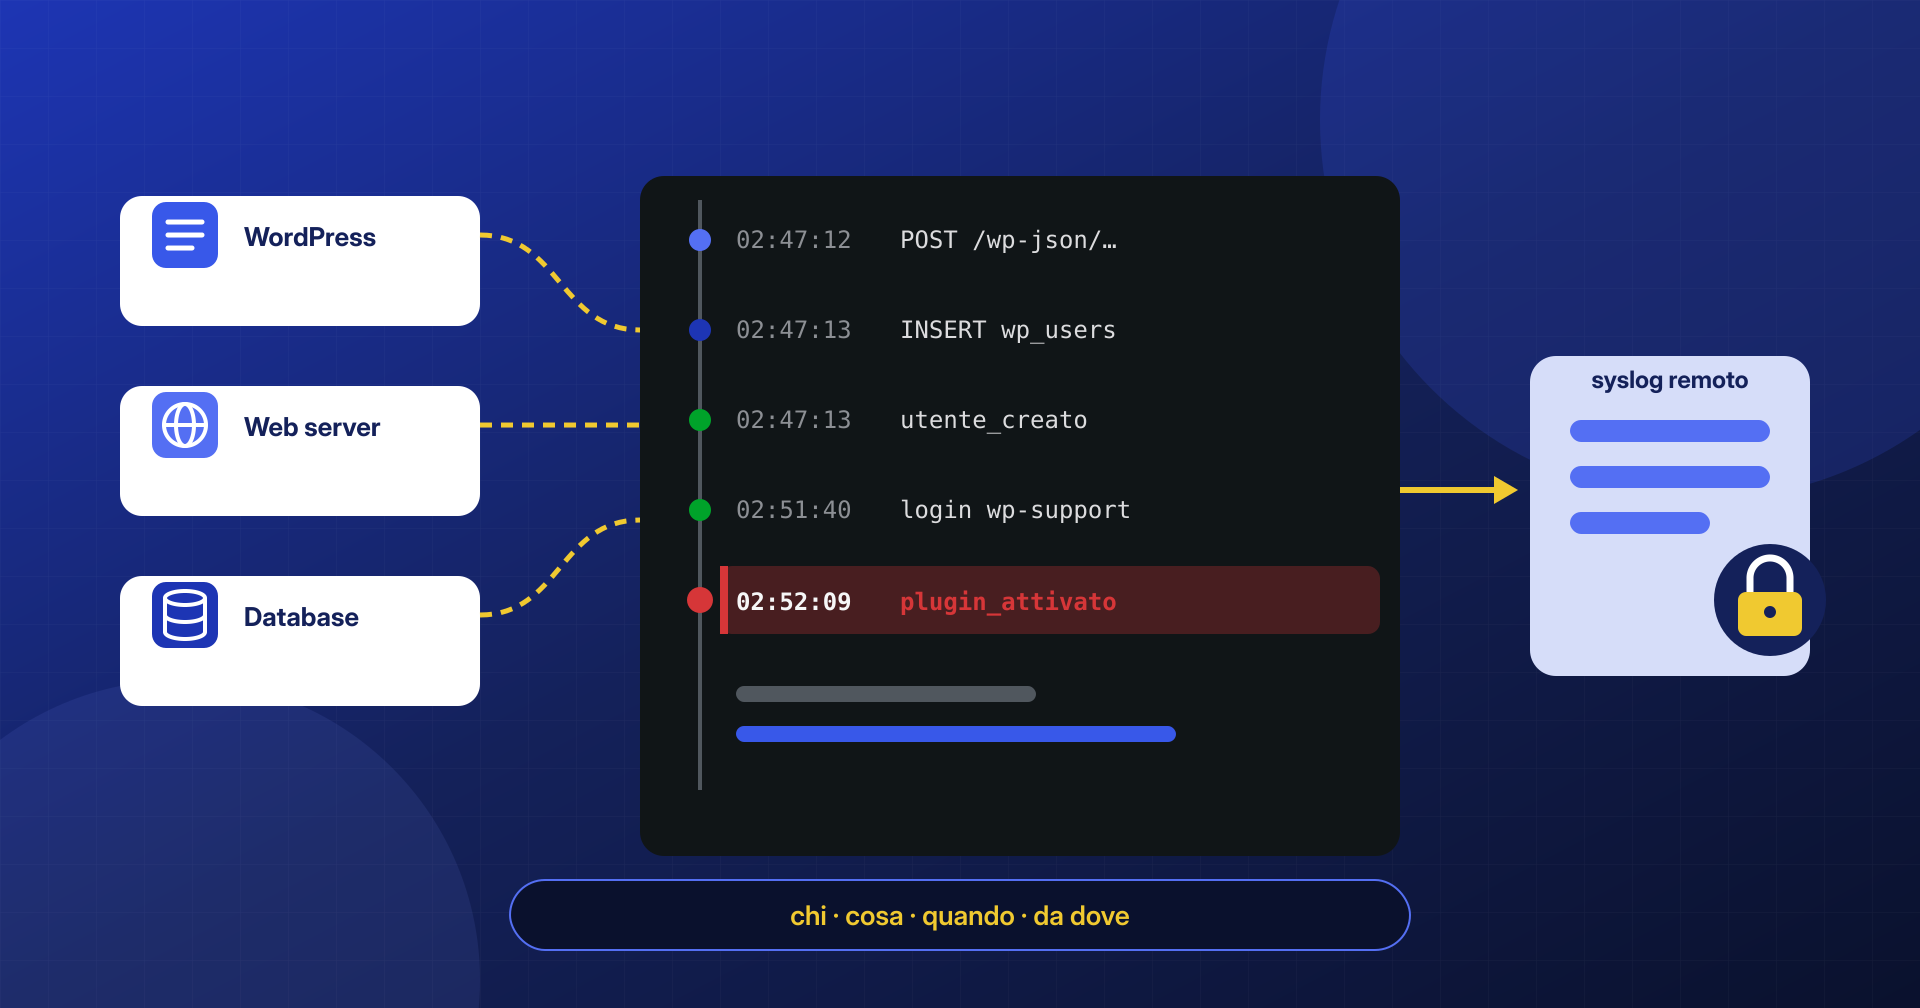
Registri di attività, syslog remoto, binlog di MySQL e auditd: come tenere log che sopravvivono all’attacco e ricostruire un incidente su WordPress.
Leggi l’articolo
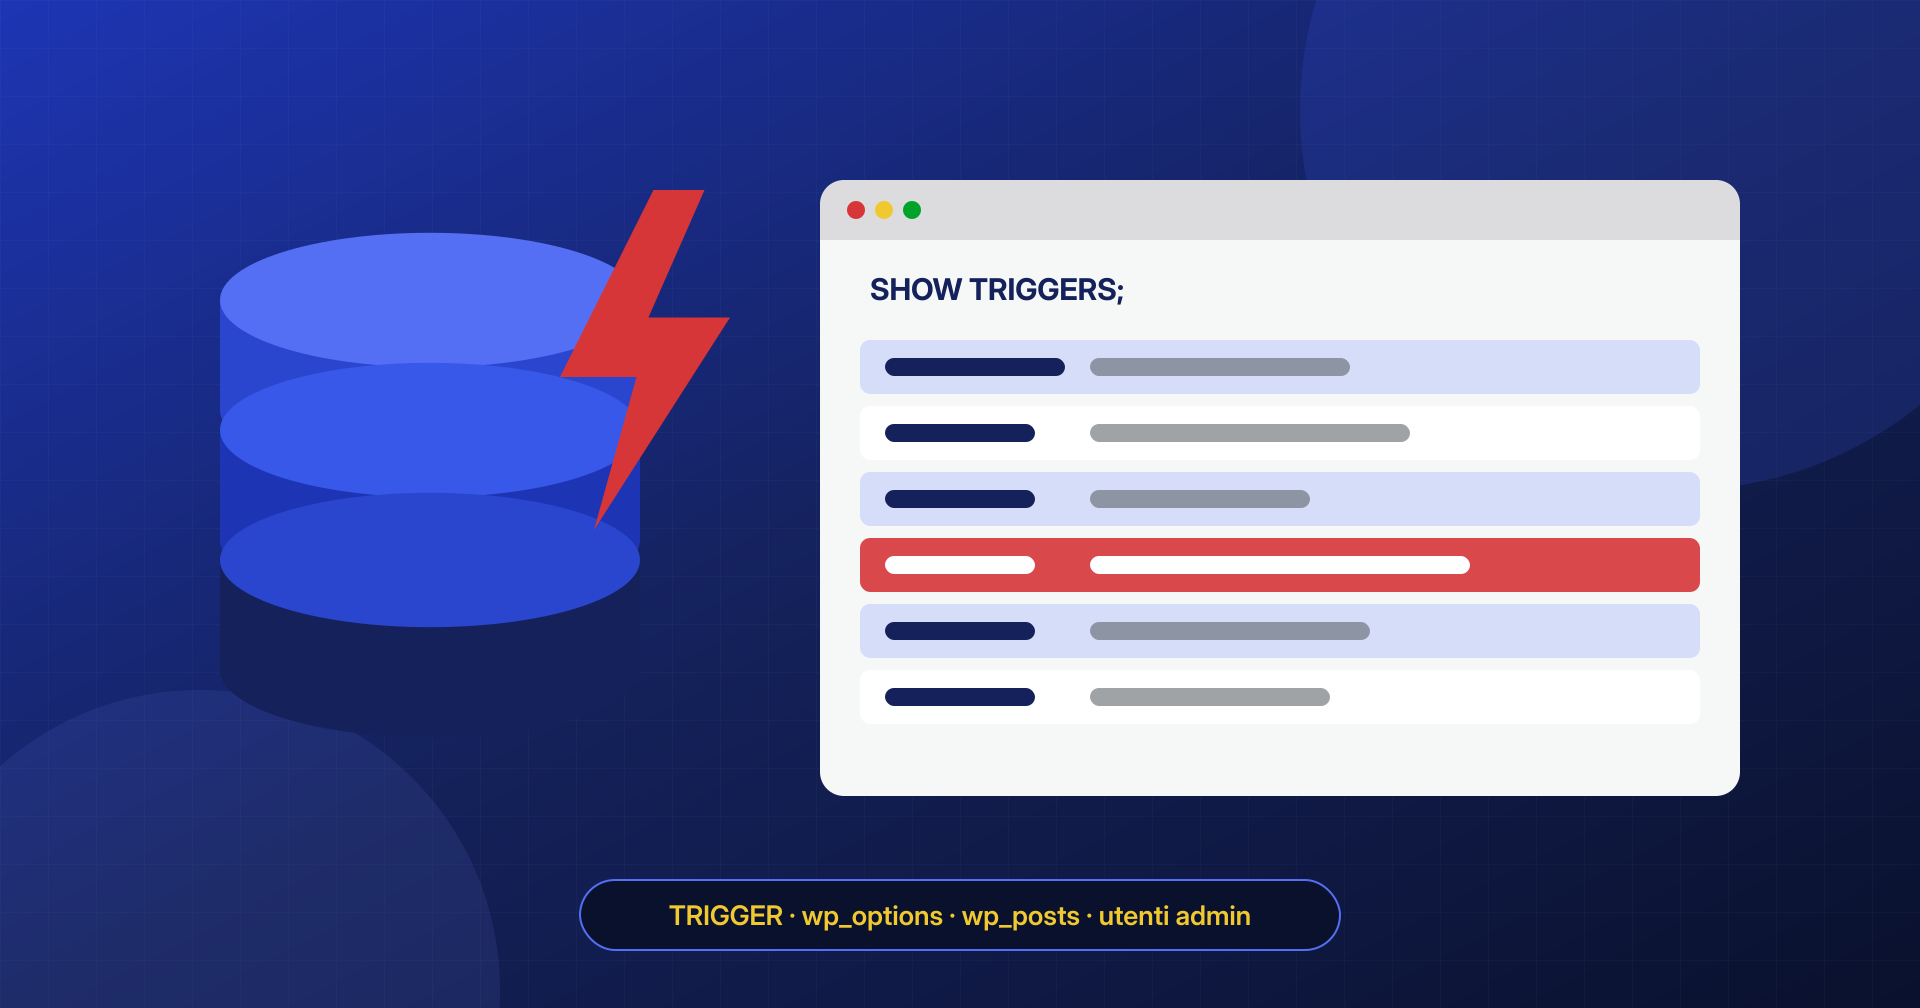
Trigger MySQL, procedure, eventi, payload in wp_options e wp_posts e amministratori fantasma: come il malware vive nel database e come trovarlo con SQL.
Leggi l’articolo
Ogni ora conta: il malware continua a colpire visitatori e clienti, e Google, l’hosting e le blacklist non aspettano. Scegli il piano, paga online e condividi gli accessi: la bonifica parte subito, a prezzo fisso e con tempi garantiti.
Richiedi la bonificaTi porta ai piani: bonifica entro 6, 12 o 24 ore dalla ricezione degli accessi.
Lunedì – venerdì · 09:30 – 19:30