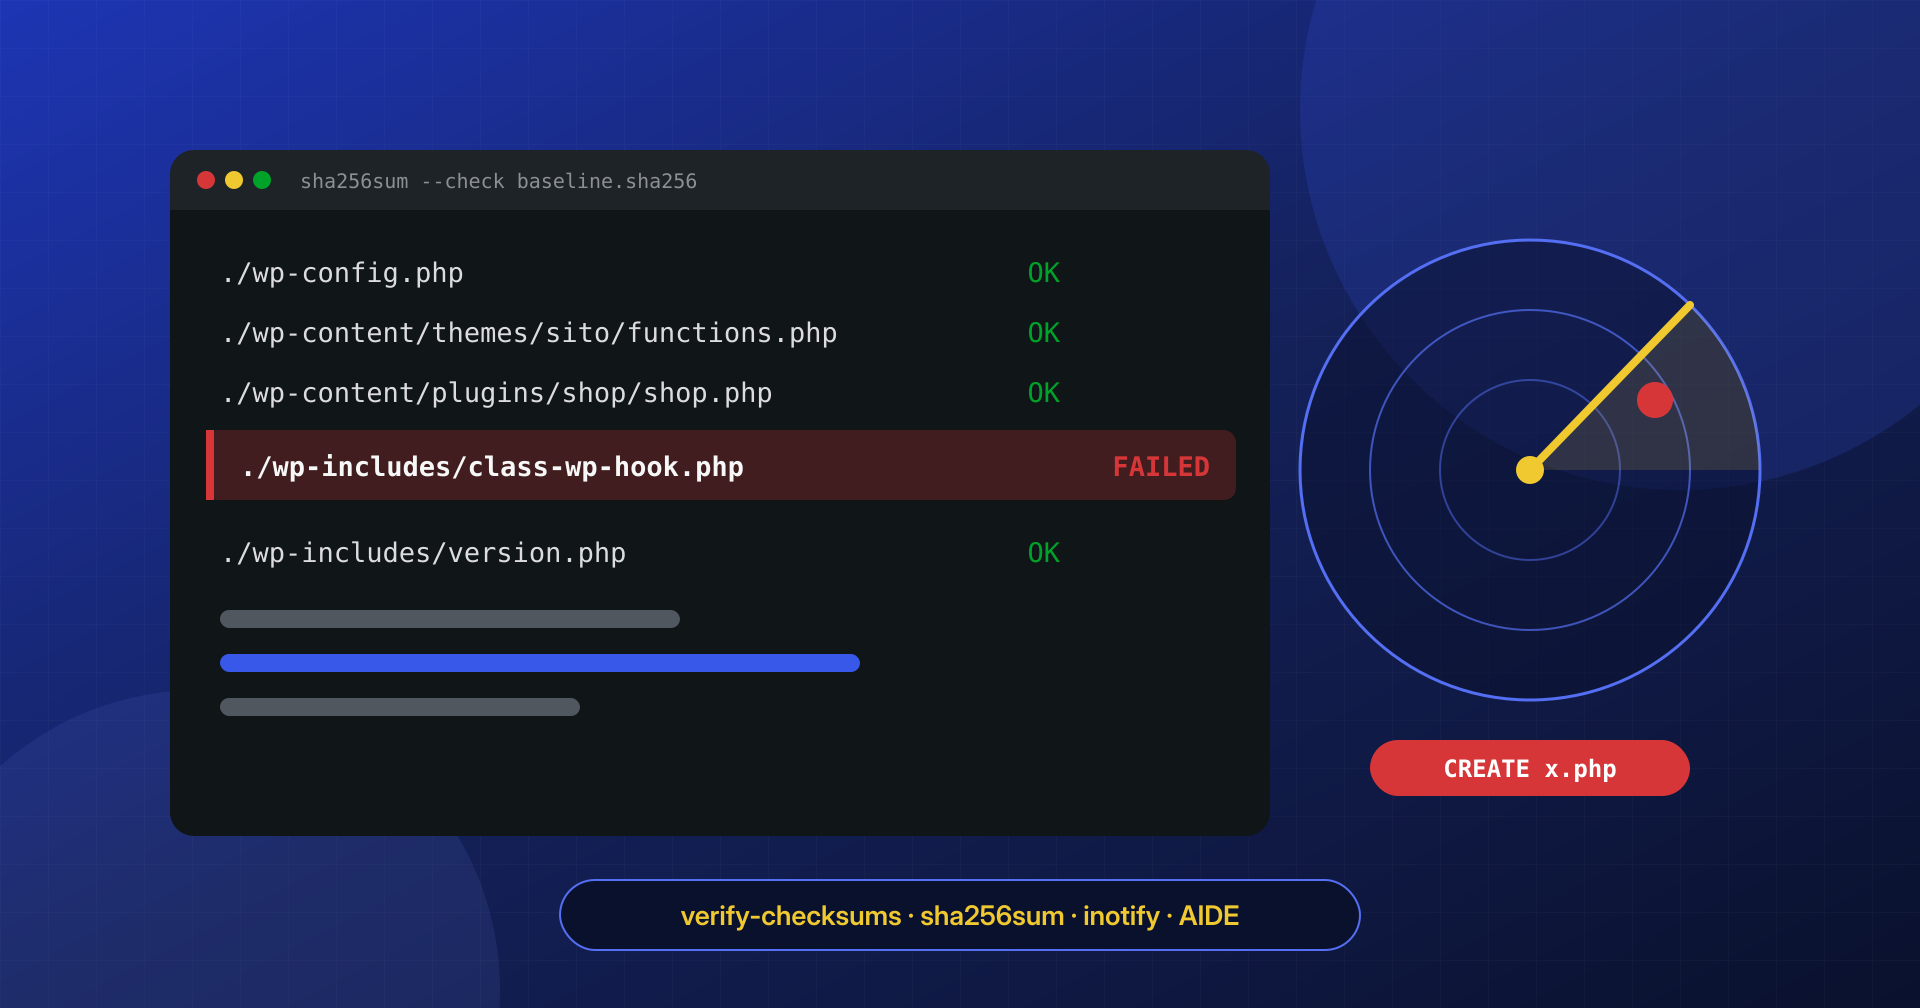
Monitorare l’integrità dei file WordPress: checksum, inotify e AIDE
Checksum di WP-CLI, manifest sha256, inotify e AIDE: come accorgersi subito di un file modificato o comparso nel sito, senza annegare nei falsi allarmi.
Leggi l’articolo
BLOG · SICUREZZA WORDPRESS
Come entra il malware, dove si nasconde e come si rimuove davvero: file, database, cron, processi e log.
Checksum di WP-CLI, manifest sha256, inotify e AIDE: come accorgersi subito di un file modificato o comparso nel sito, senza annegare nei falsi allarmi.
Leggi l’articolo
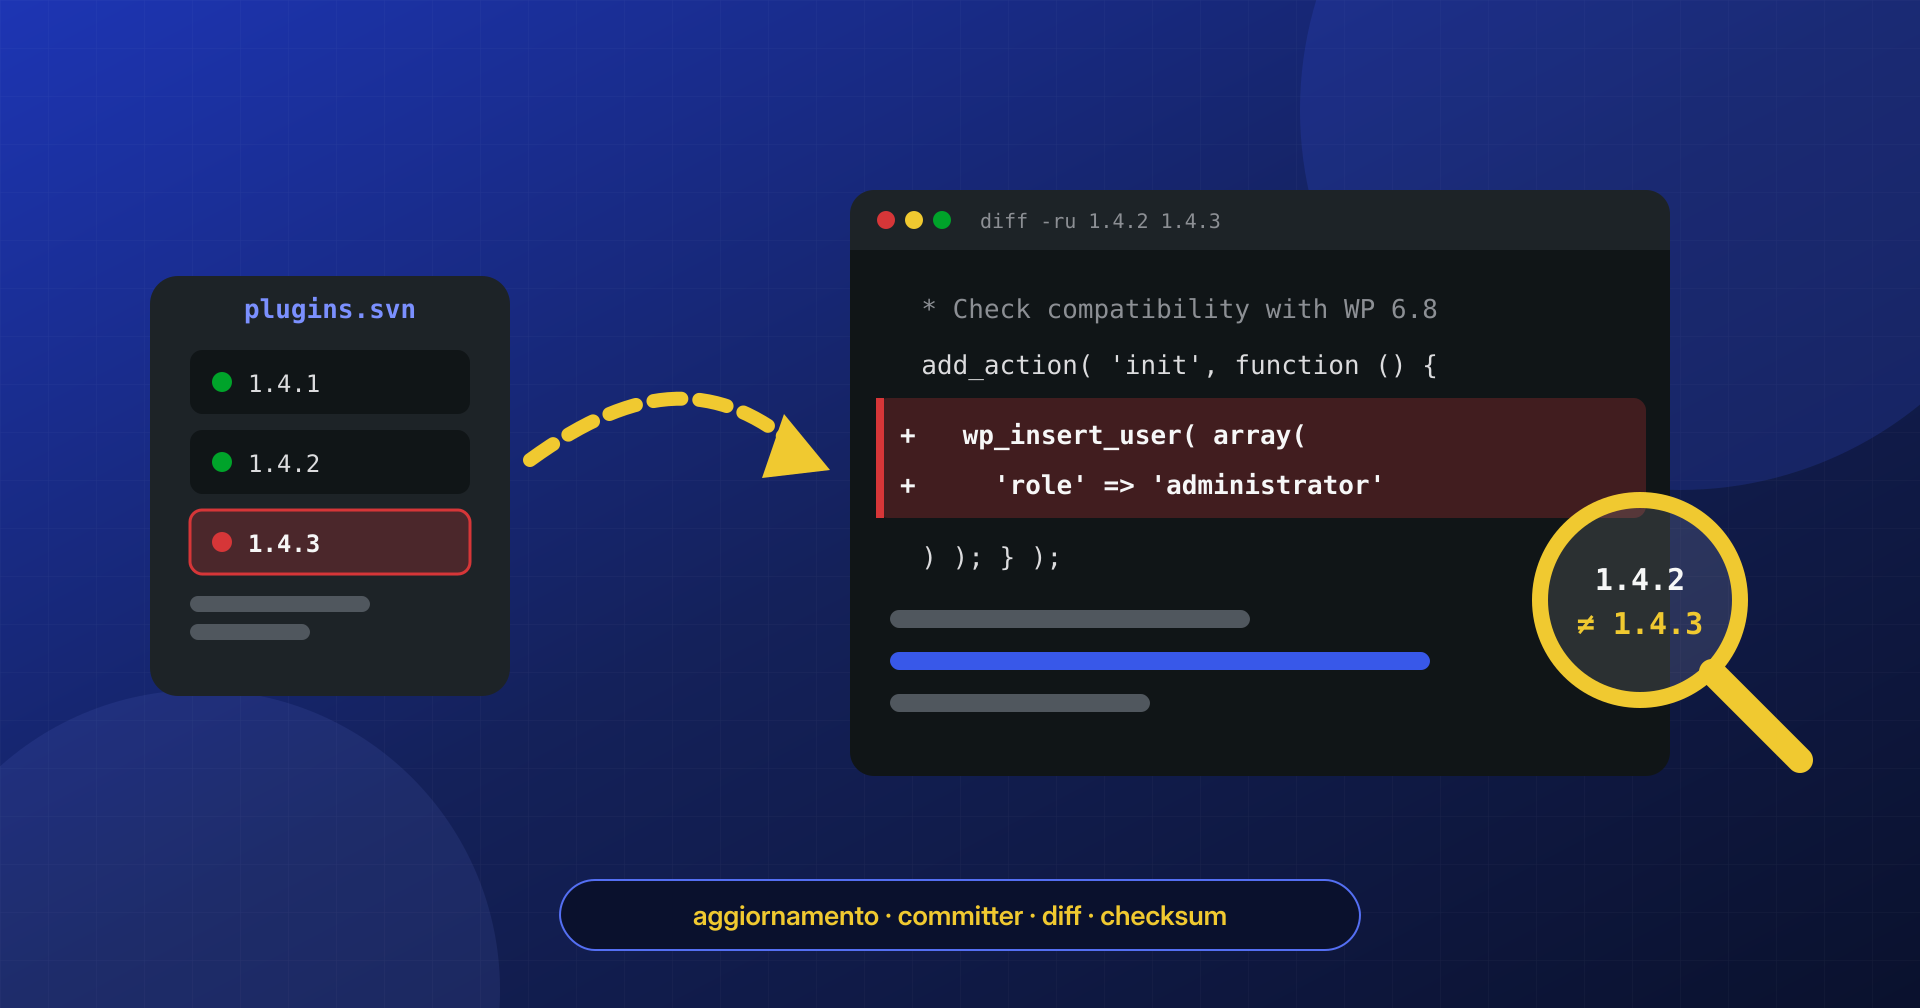
Plugin venduti e account di sviluppatori violati: come un aggiornamento ufficiale porta una backdoor sul sito e come accorgersene con diff, checksum e log.
Leggi l’articolo
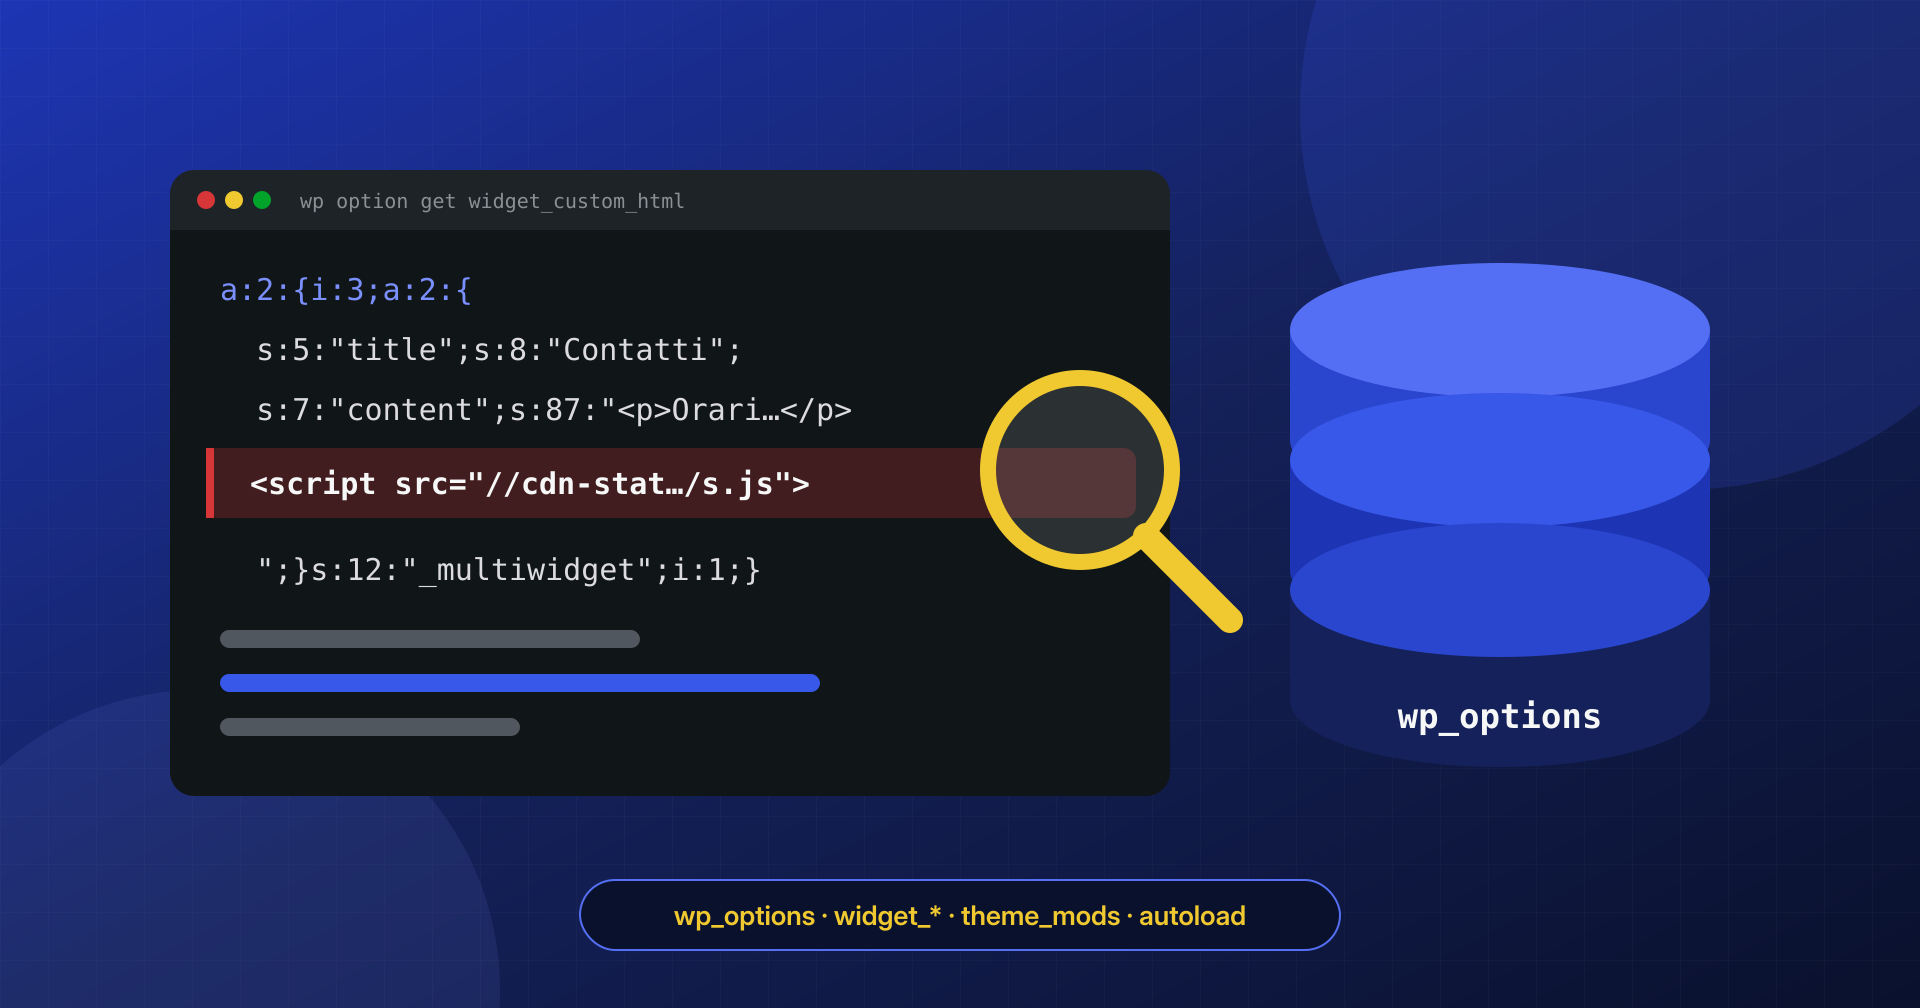
Widget, theme_mods e opzioni in autoload: come si nascondono i payload serializzati in wp_options e come rimuoverli senza rompere le lunghezze dei valori.
Leggi l’articolo
Crontab dell’utente, /etc/cron.d ed eventi WP-Cron: dove si nasconde la persistenza che reinfetta un sito WordPress dopo la pulizia, e come ispezionarla.
Leggi l’articolo
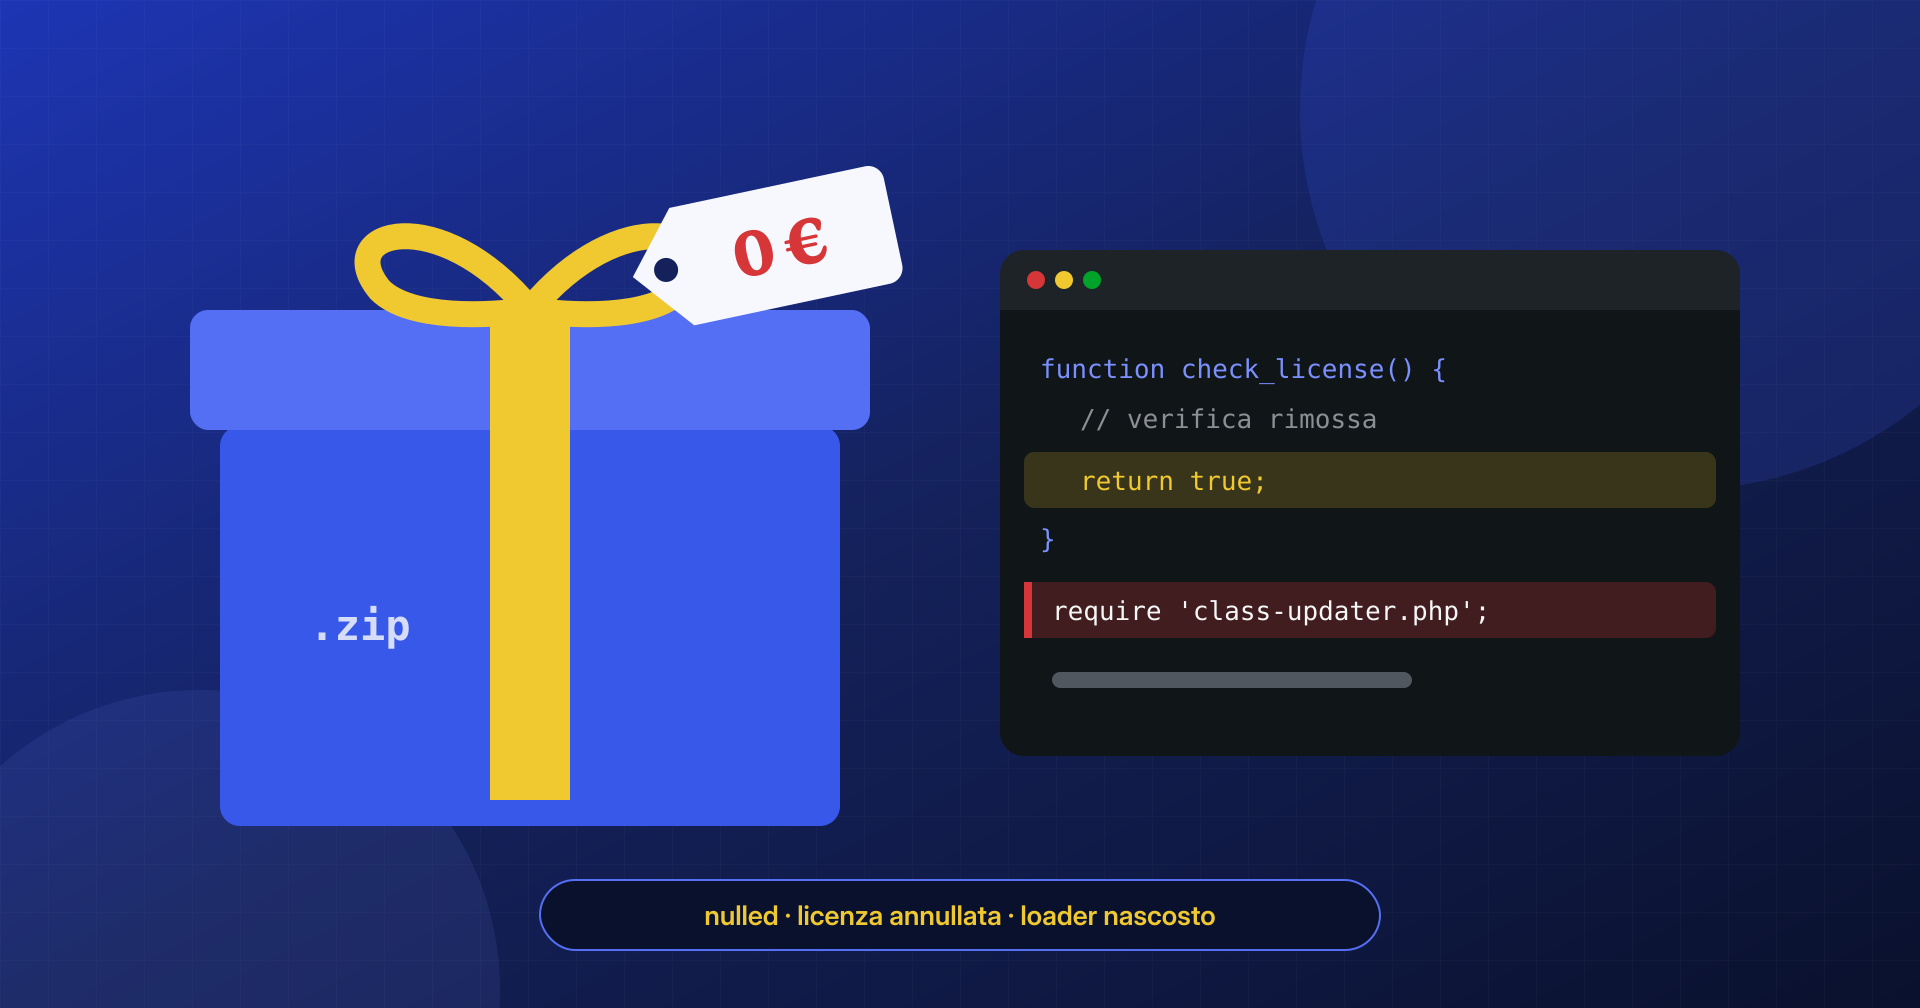
Come plugin nulled e temi pirata nascondono backdoor, quali segnali cercare nel codice e come verificarli con WP-CLI e un confronto con il pacchetto originale.
Leggi l’articolo
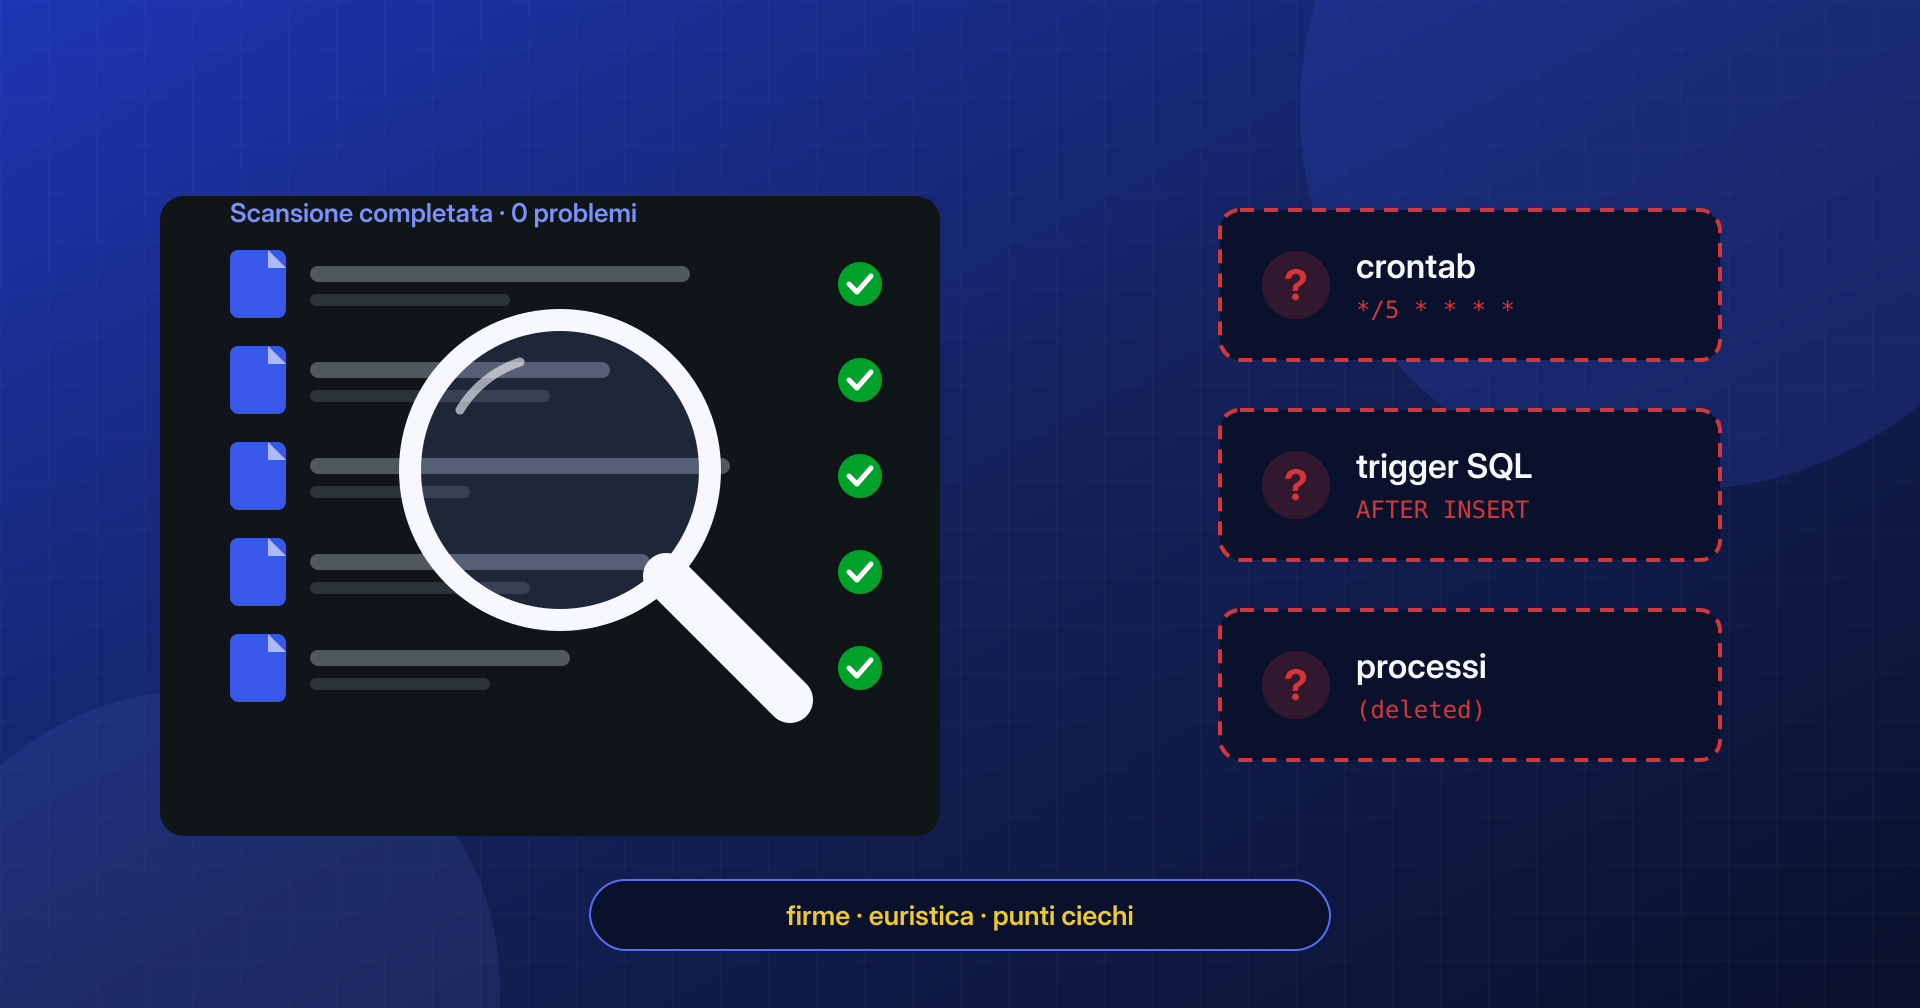
Firme, euristica e punti ciechi: perché uno scanner che gira dentro WordPress non vede malware offuscato, trigger SQL, cron e processi, e come usarlo bene.
Leggi l’articolo
Sito WordPress hackerato? Cosa fare subito: copia forense di file, database e log, manutenzione, credenziali da cambiare nell’ordine giusto, errori da evitare.
Leggi l’articolo
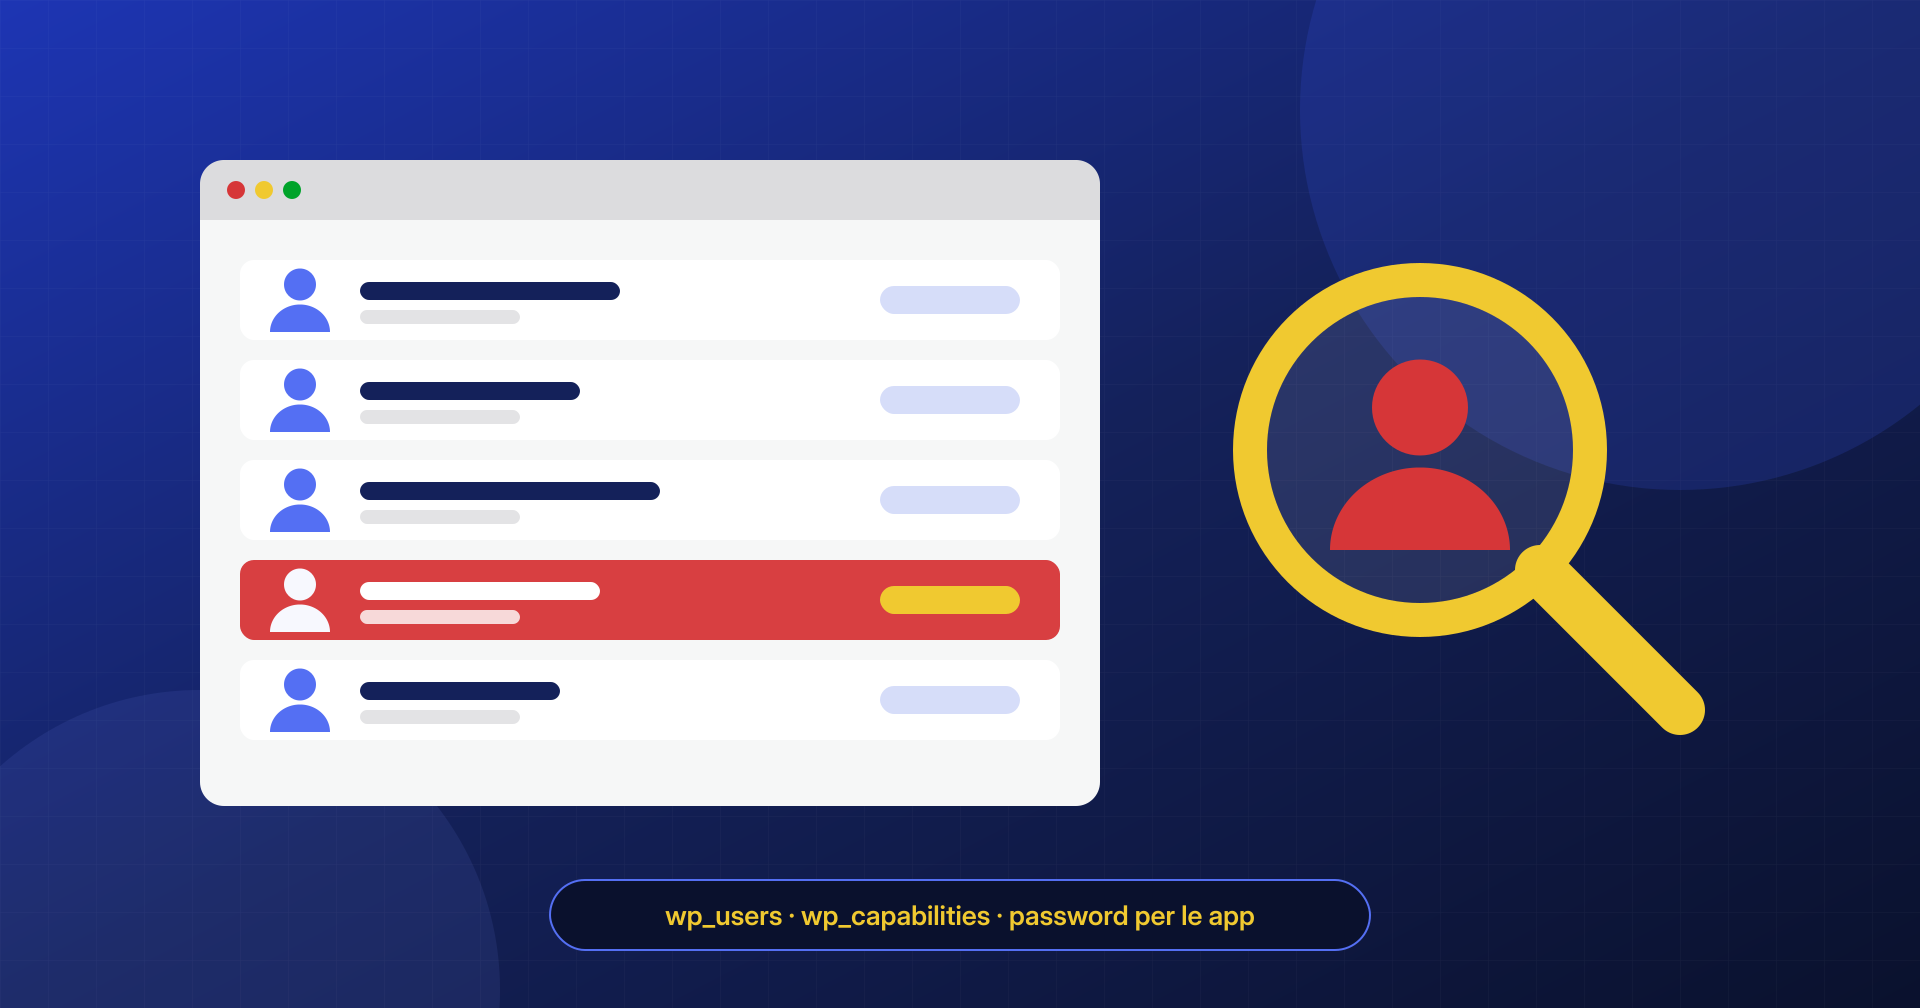
Gli amministratori creati dal malware si nascondono dalla schermata Utenti: come trovarli con SQL e WP-CLI, controllare le password per le app e rimuoverli.
Leggi l’articolo
Ogni ora conta: il malware continua a colpire visitatori e clienti, e Google, l’hosting e le blacklist non aspettano. Scegli il piano, paga online e condividi gli accessi: la bonifica parte subito, a prezzo fisso e con tempi garantiti.
Richiedi la bonificaTi porta ai piani: bonifica entro 6, 12 o 24 ore dalla ricezione degli accessi.
Lunedì – venerdì · 09:30 – 19:30