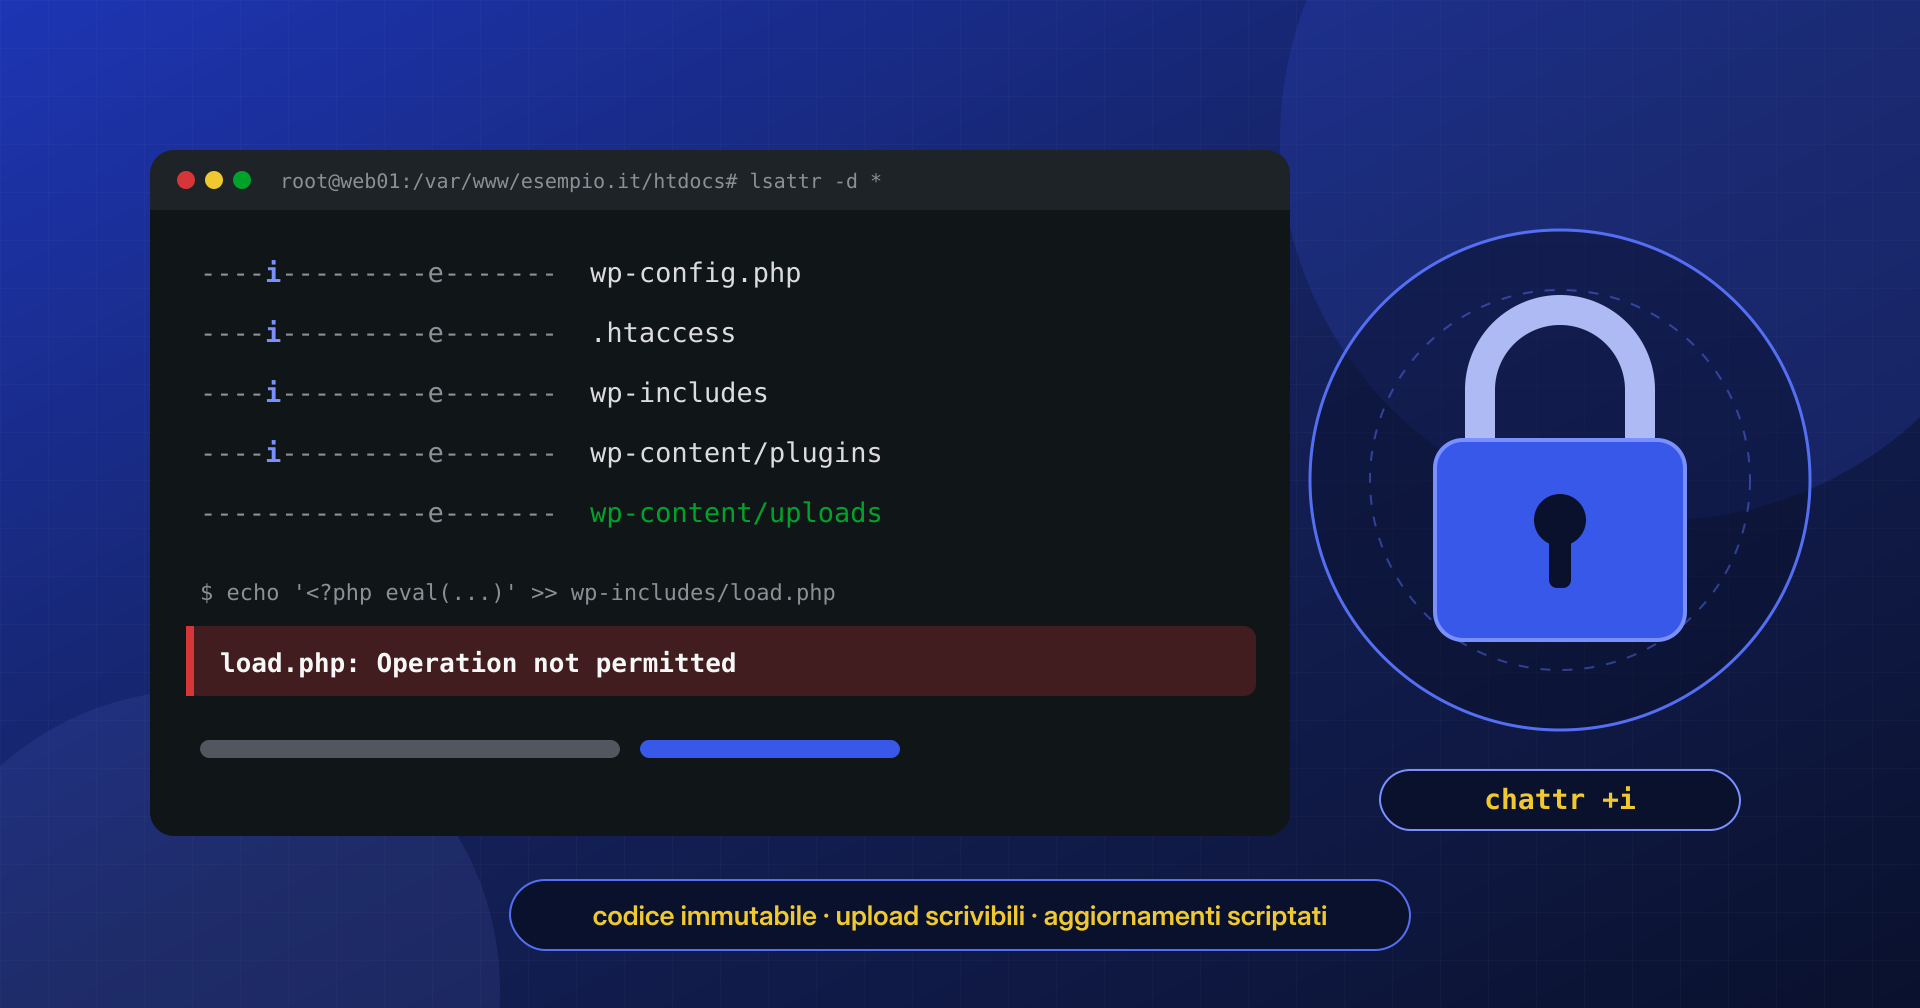
Sito WordPress in sola lettura: rendere immutabili i file con chattr +i
Con chattr +i core, plugin e wp-config.php diventano intoccabili per PHP: cosa bloccare, cosa lasciare scrivibile, come aggiornare e dove il blocco non basta.
Leggi l’articolo
BLOG · SICUREZZA WORDPRESS
Come entra il malware, dove si nasconde e come si rimuove davvero: file, database, cron, processi e log.
Con chattr +i core, plugin e wp-config.php diventano intoccabili per PHP: cosa bloccare, cosa lasciare scrivibile, come aggiornare e dove il blocco non basta.
Leggi l’articolo
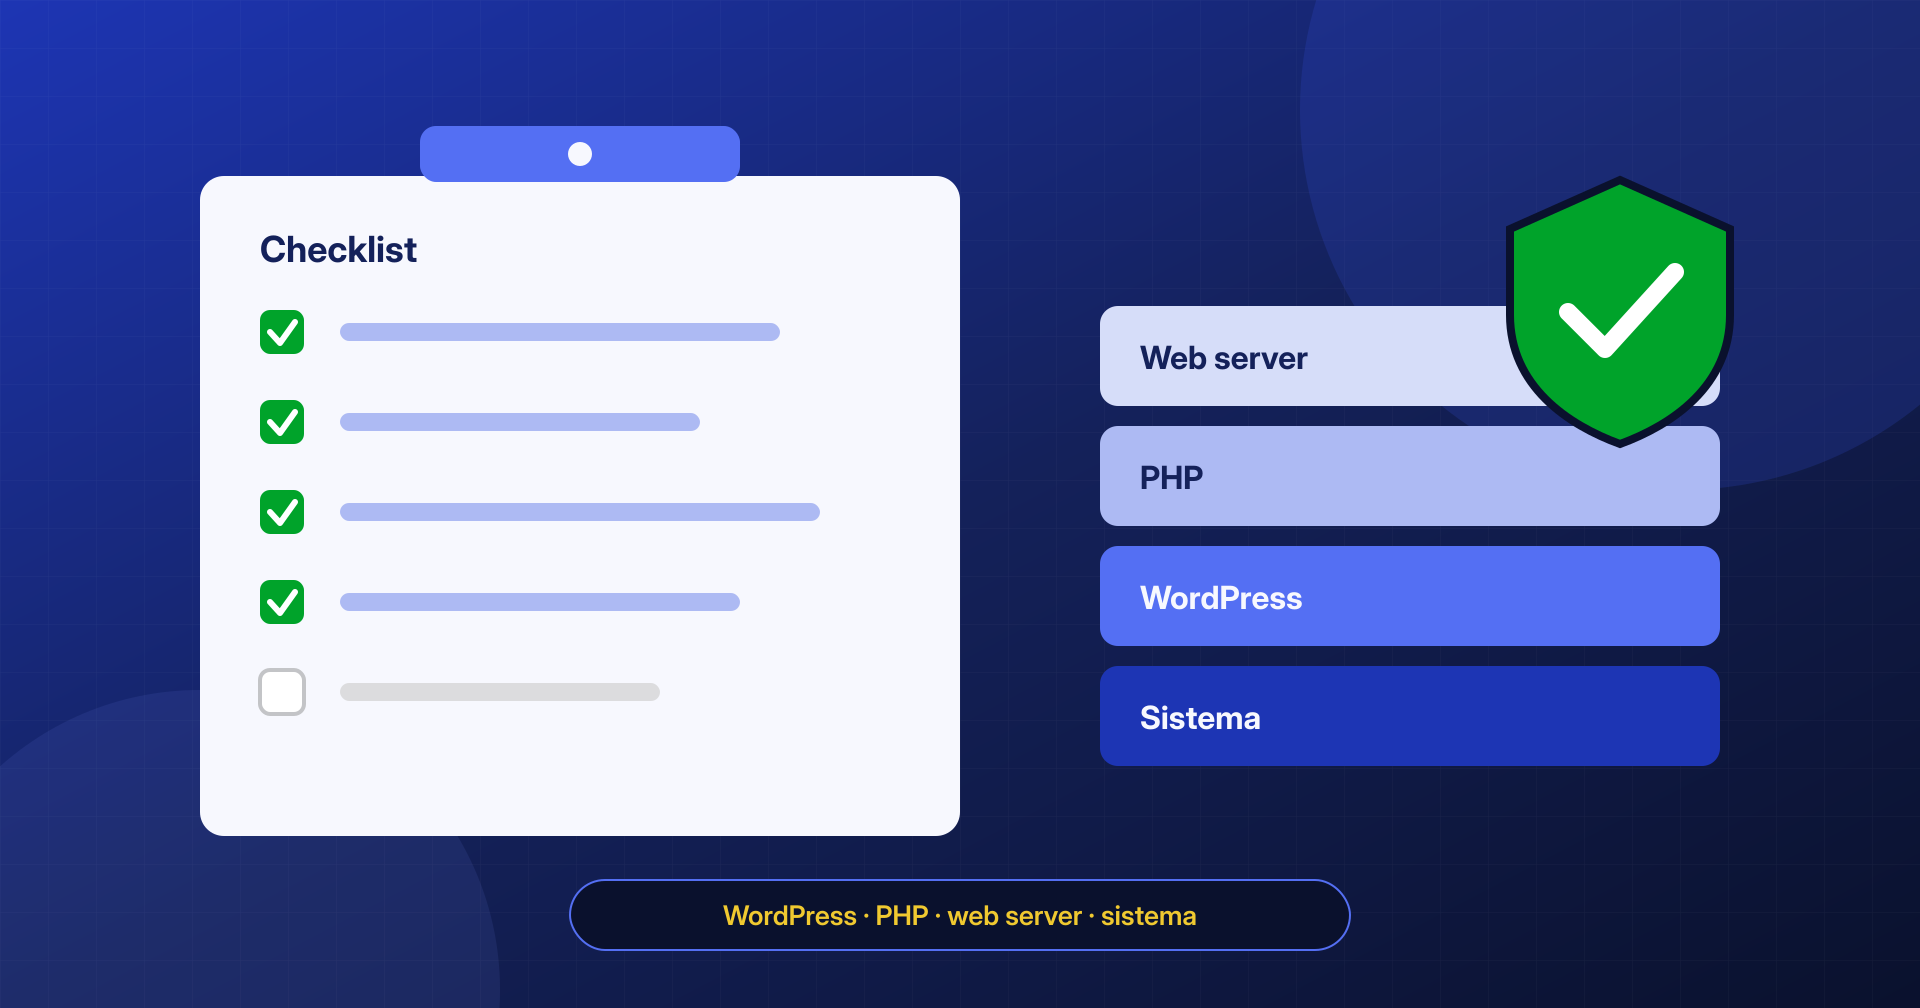
Aggiornamenti, credenziali e 2FA, un pool PHP-FPM per sito, limiti al login, backup esterni e monitoraggio: la checklist di hardening dopo una bonifica.
Leggi l’articolo
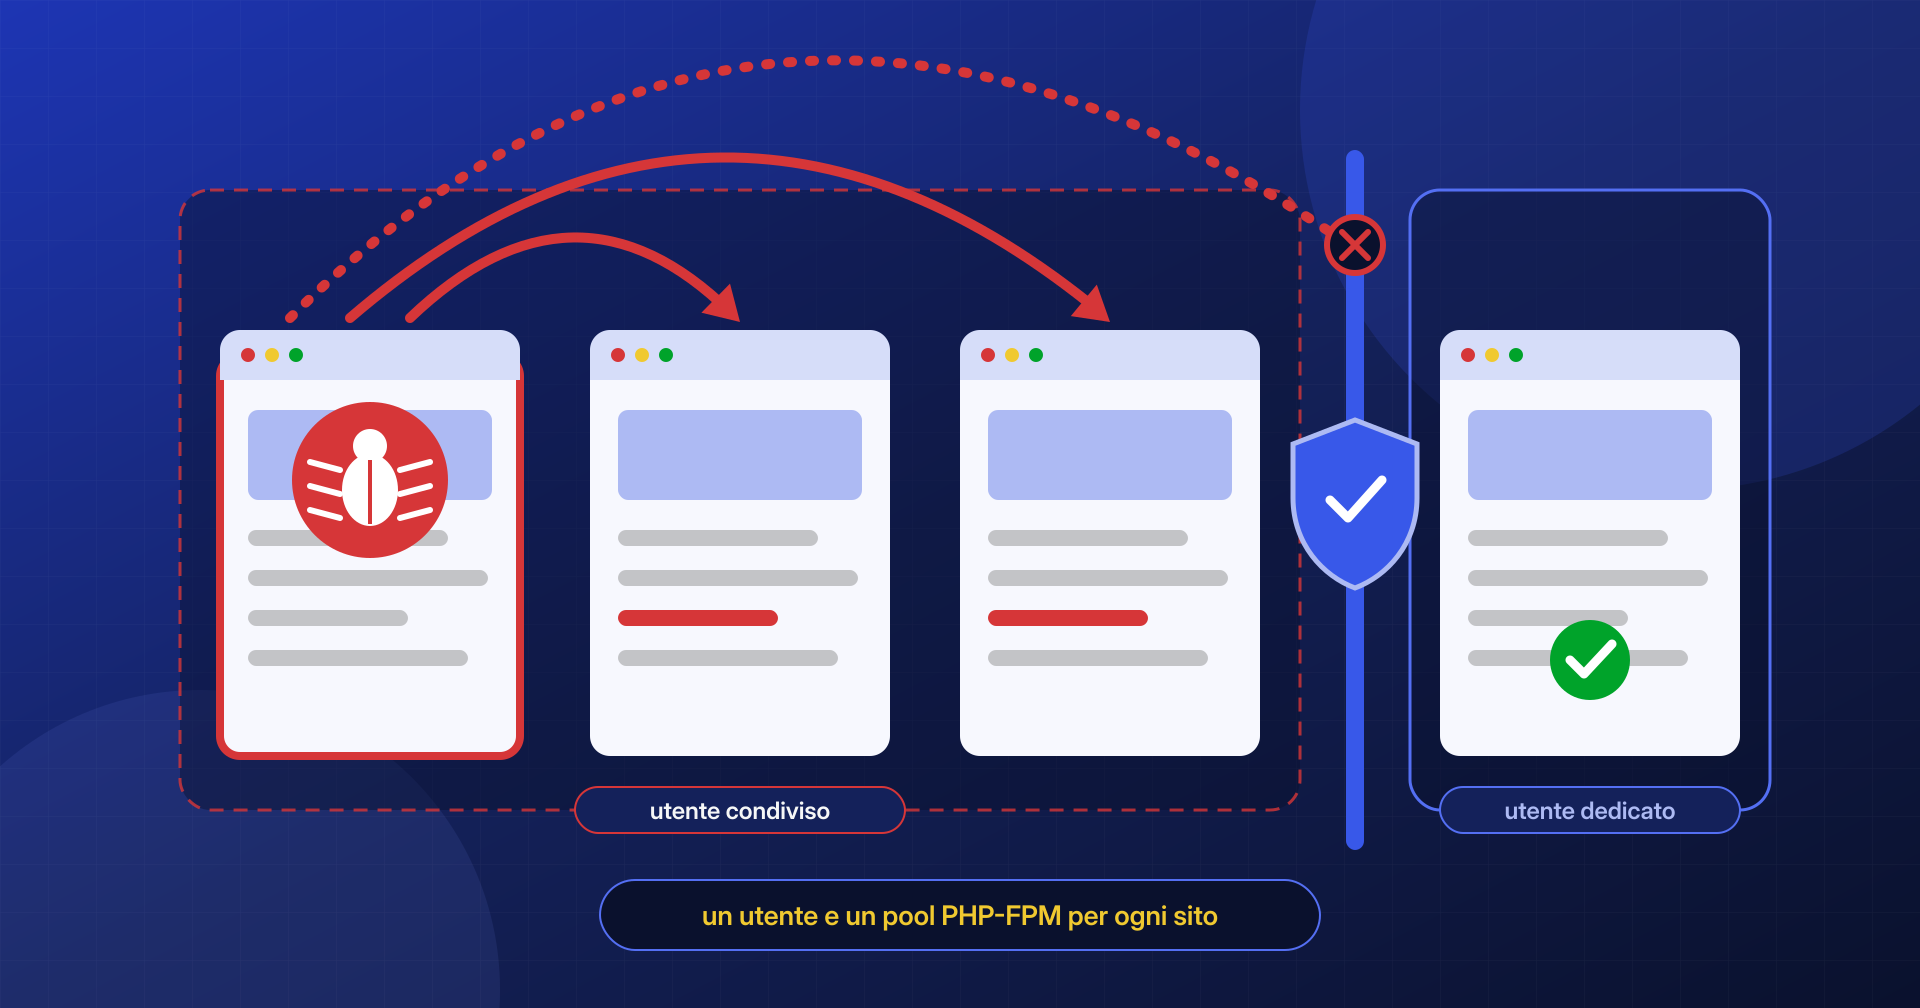
Stesso utente di sistema, pool PHP condivisi, copie di staging dimenticate: perché un sito infetto contagia gli altri dell’account e come isolarli davvero.
Leggi l’articolo
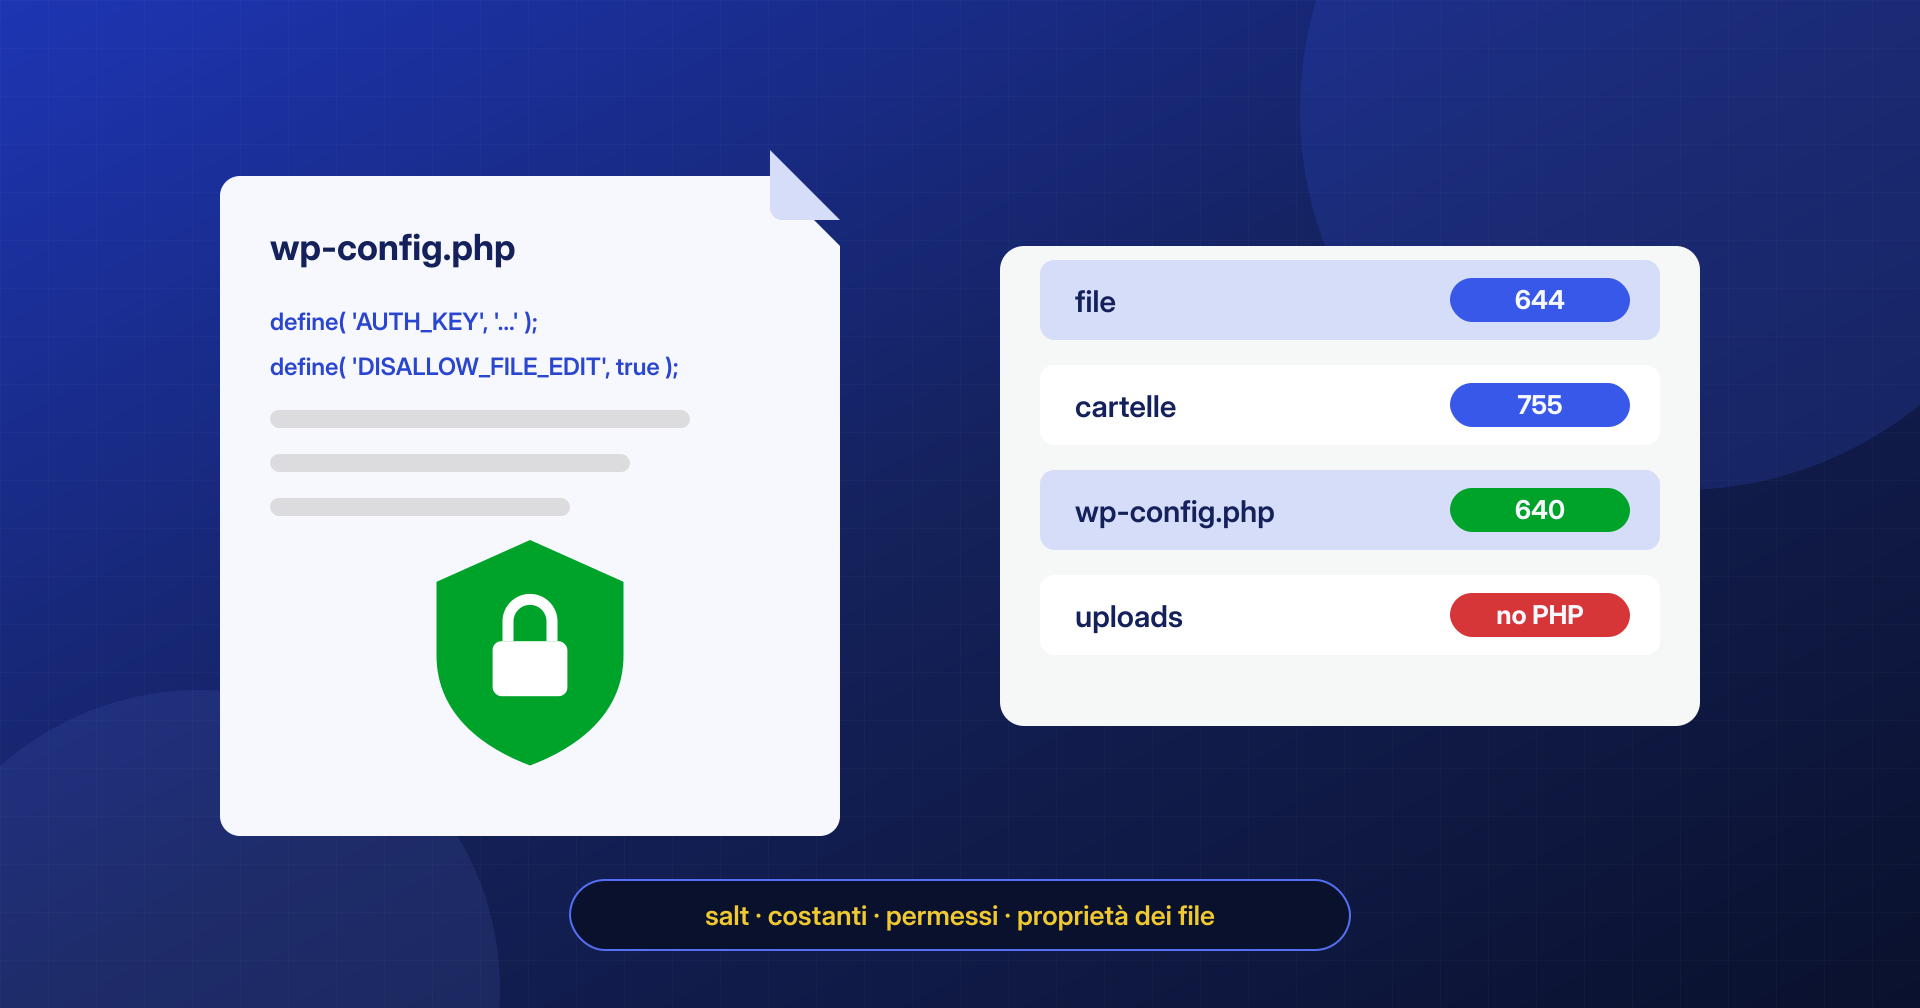
Dopo una pulizia: controllare wp-config.php, rigenerare chiavi e salt, usare le costanti di sicurezza e impostare bene permessi e proprietà dei file.
Leggi l’articolo
Ogni ora conta: il malware continua a colpire visitatori e clienti, e Google, l’hosting e le blacklist non aspettano. Scegli il piano, paga online e condividi gli accessi: la bonifica parte subito, a prezzo fisso e con tempi garantiti.
Richiedi la bonificaTi porta ai piani: bonifica entro 6, 12 o 24 ore dalla ricezione degli accessi.
Lunedì – venerdì · 09:30 – 19:30