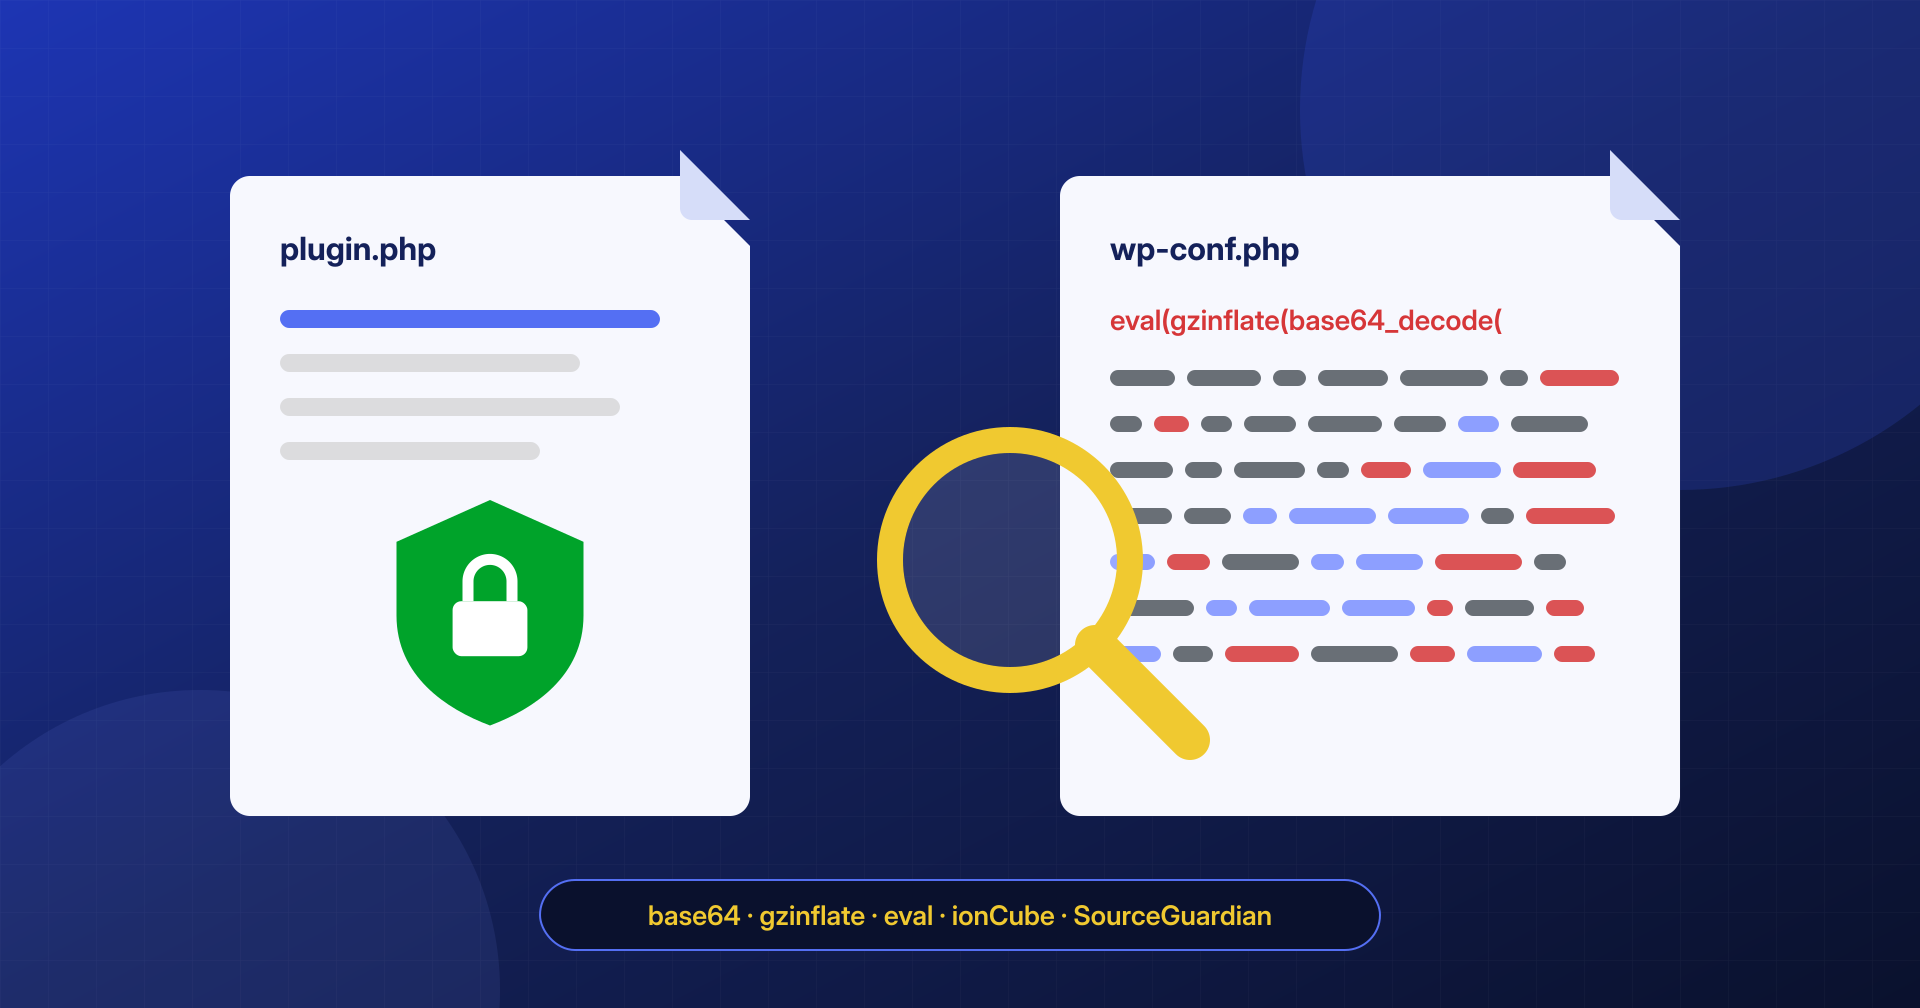
File PHP offuscati: malware o plugin cifrato con ionCube e SourceGuardian?
Catene base64, gzinflate ed eval e file cifrati con ionCube, SourceGuardian o Zend Guard: come distinguere un plugin in licenza da un malware offuscato.
Leggi l’articolo
BLOG · SICUREZZA WORDPRESS
Come entra il malware, dove si nasconde e come si rimuove davvero: file, database, cron, processi e log.
Catene base64, gzinflate ed eval e file cifrati con ionCube, SourceGuardian o Zend Guard: come distinguere un plugin in licenza da un malware offuscato.
Leggi l’articolo
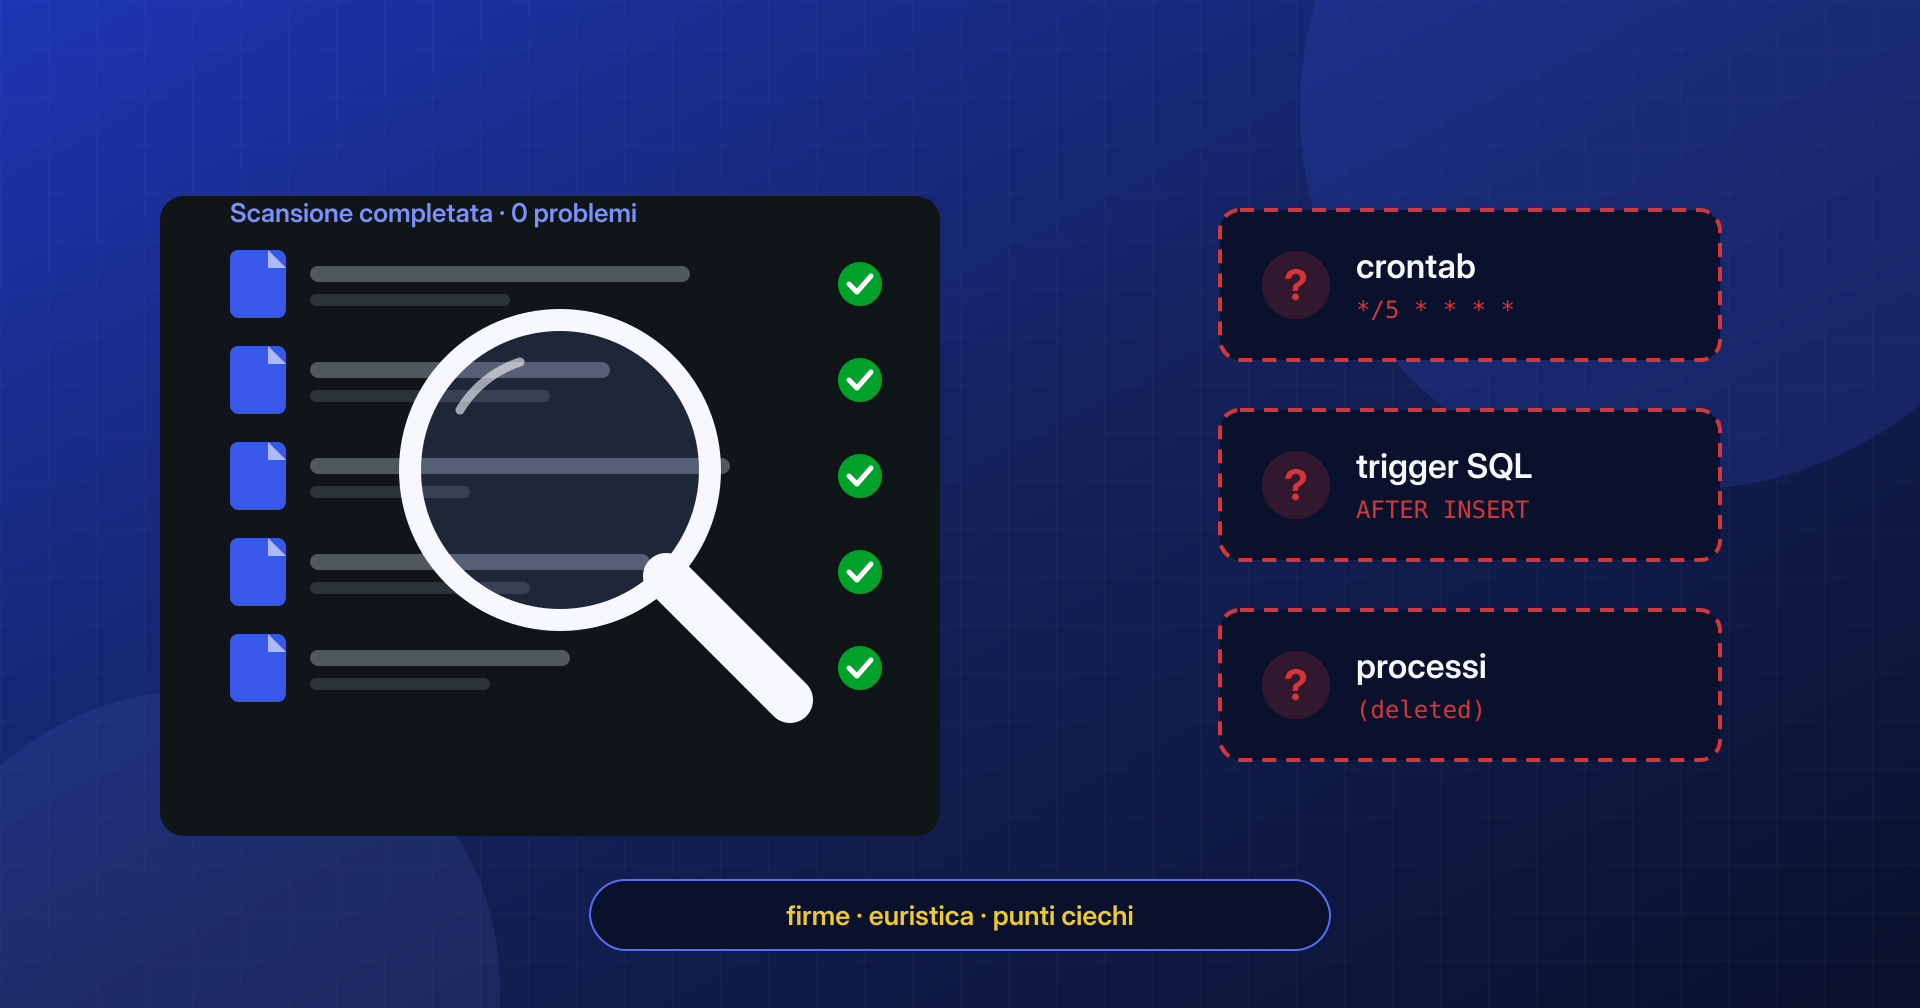
Firme, euristica e punti ciechi: perché uno scanner che gira dentro WordPress non vede malware offuscato, trigger SQL, cron e processi, e come usarlo bene.
Leggi l’articolo
Ogni ora conta: il malware continua a colpire visitatori e clienti, e Google, l’hosting e le blacklist non aspettano. Scegli il piano, paga online e condividi gli accessi: la bonifica parte subito, a prezzo fisso e con tempi garantiti.
Richiedi la bonificaTi porta ai piani: bonifica entro 6, 12 o 24 ore dalla ricezione degli accessi.
Lunedì – venerdì · 09:30 – 19:30