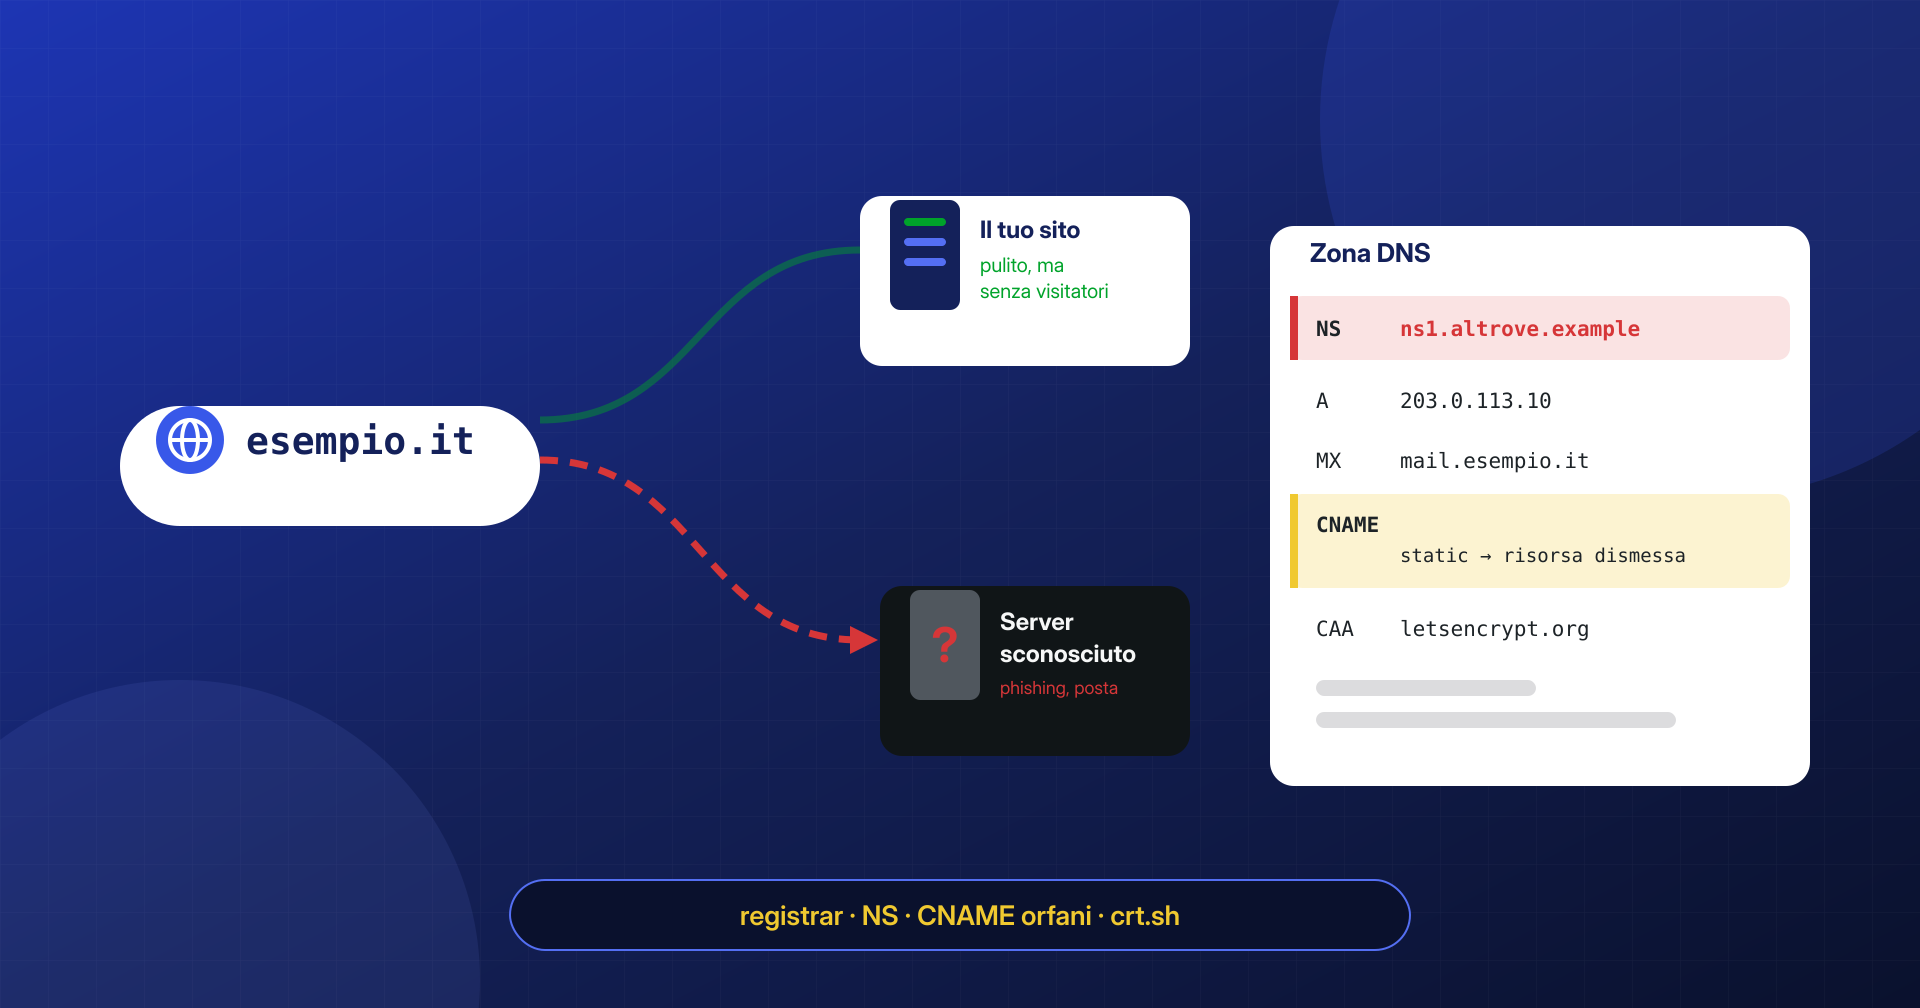
DNS hijacking e takeover di sottodomini: quando l’attacco non passa dal sito
Account del registrar, record NS e MX modificati, CNAME orfani: come si dirotta un dominio, come verificarlo con dig, CAA e crt.sh, e cosa fare se succede.
Leggi l’articolo
BLOG · SICUREZZA WORDPRESS
Come entra il malware, dove si nasconde e come si rimuove davvero: file, database, cron, processi e log.
Account del registrar, record NS e MX modificati, CNAME orfani: come si dirotta un dominio, come verificarlo con dig, CAA e crt.sh, e cosa fare se succede.
Leggi l’articolo
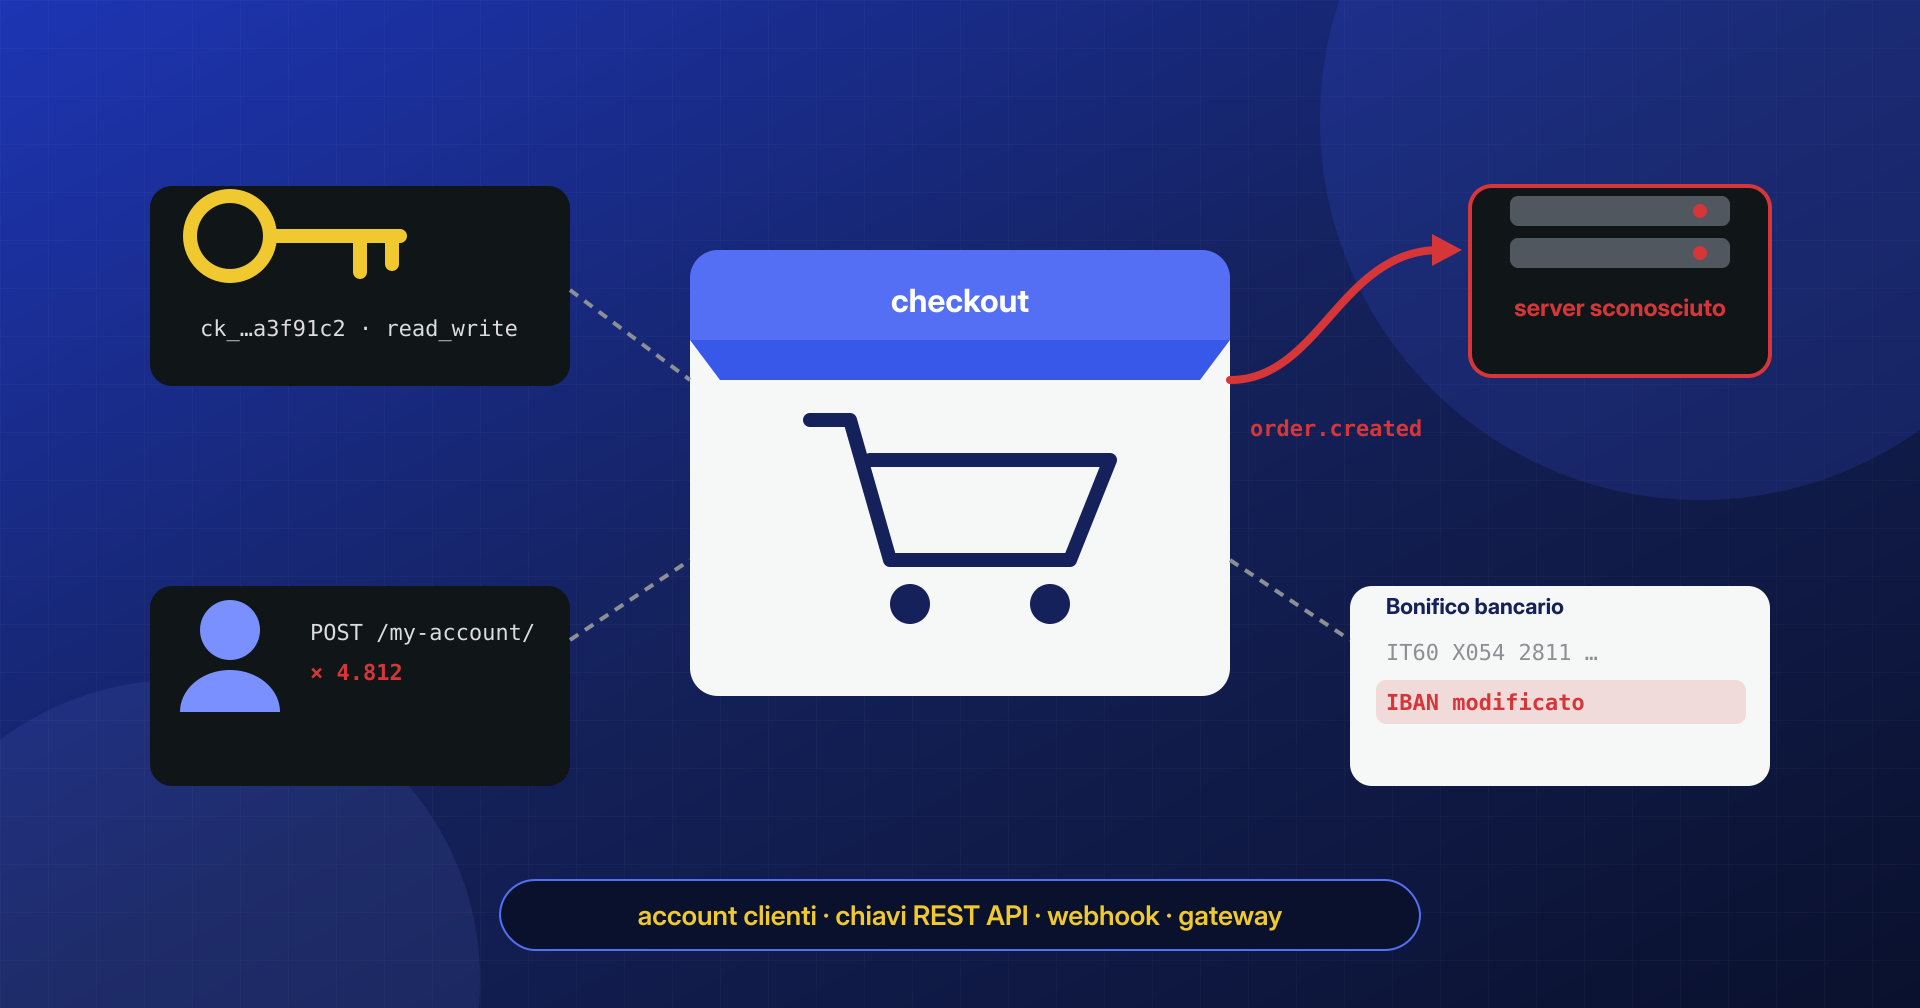
Credential stuffing sugli account, chiavi REST API, webhook verso URL sconosciuti, gestori del negozio e gateway: cosa controllare in WooCommerce e come.
Leggi l’articolo
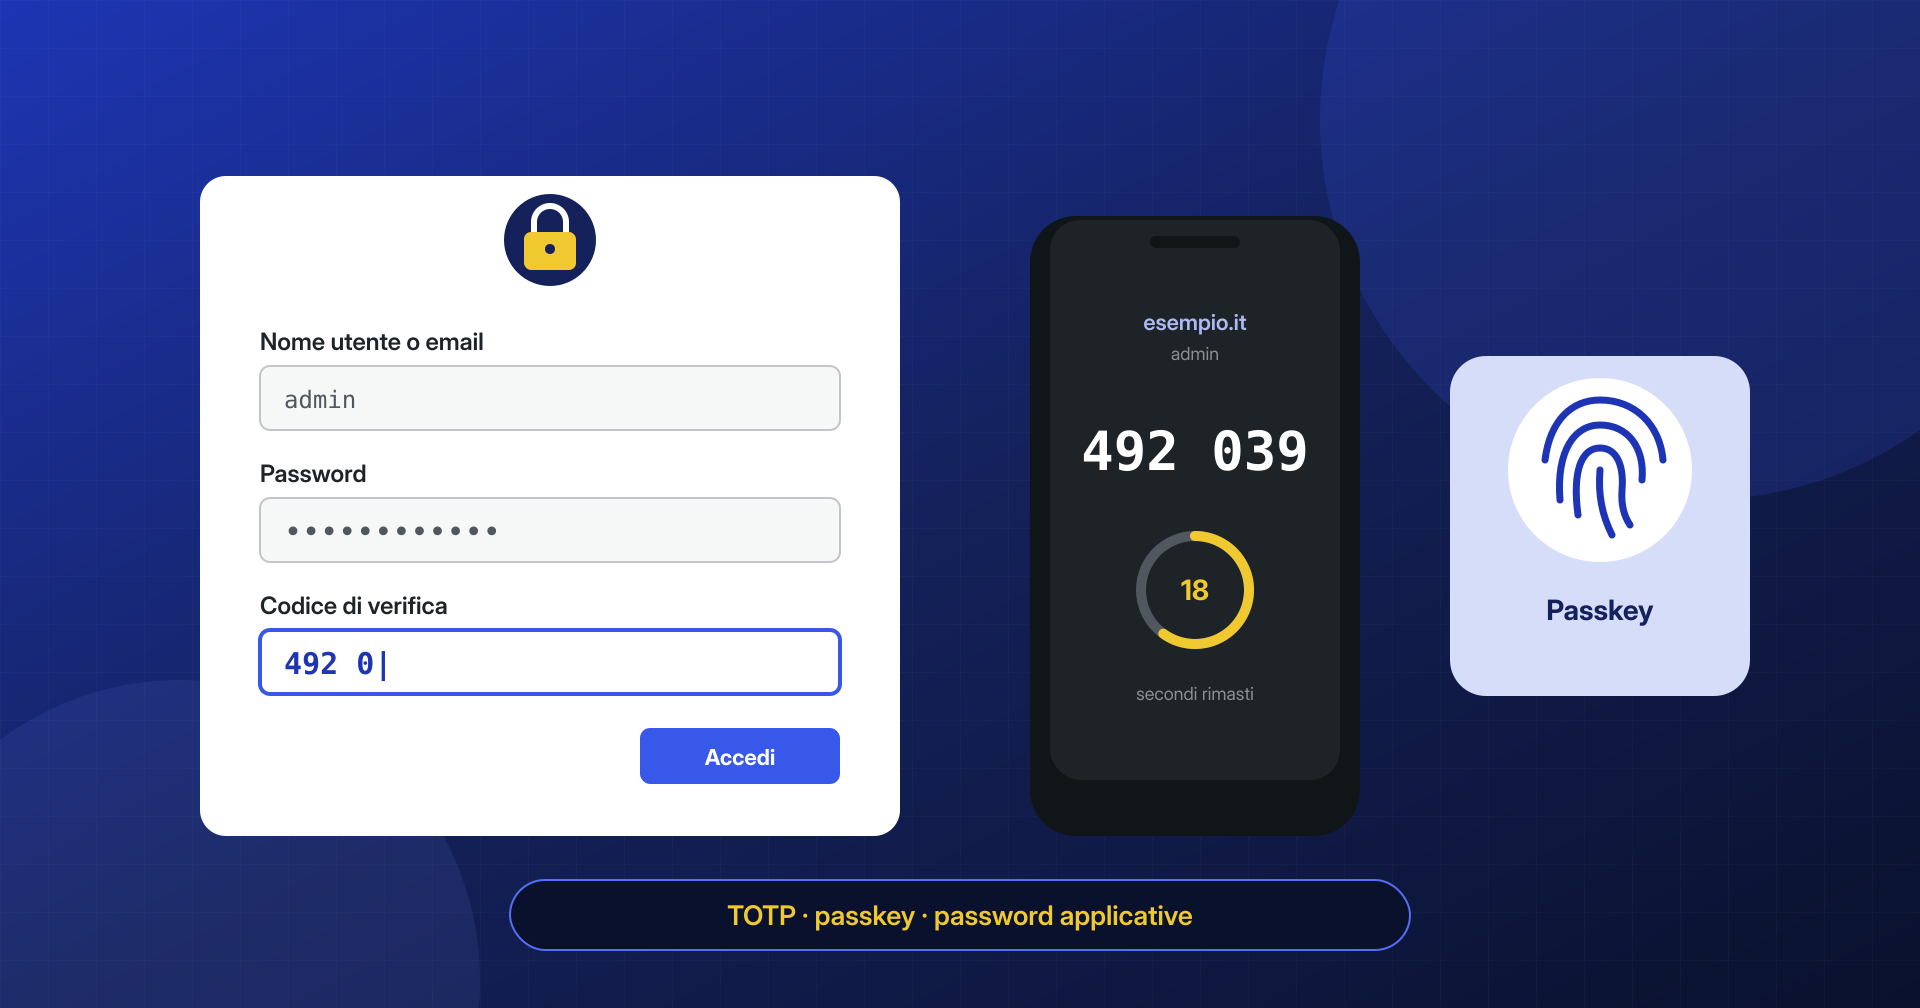
TOTP, passkey, codici via email e di recupero: come proteggere gli accessi a WordPress, e perché le password applicative non passano dal secondo fattore.
Leggi l’articolo
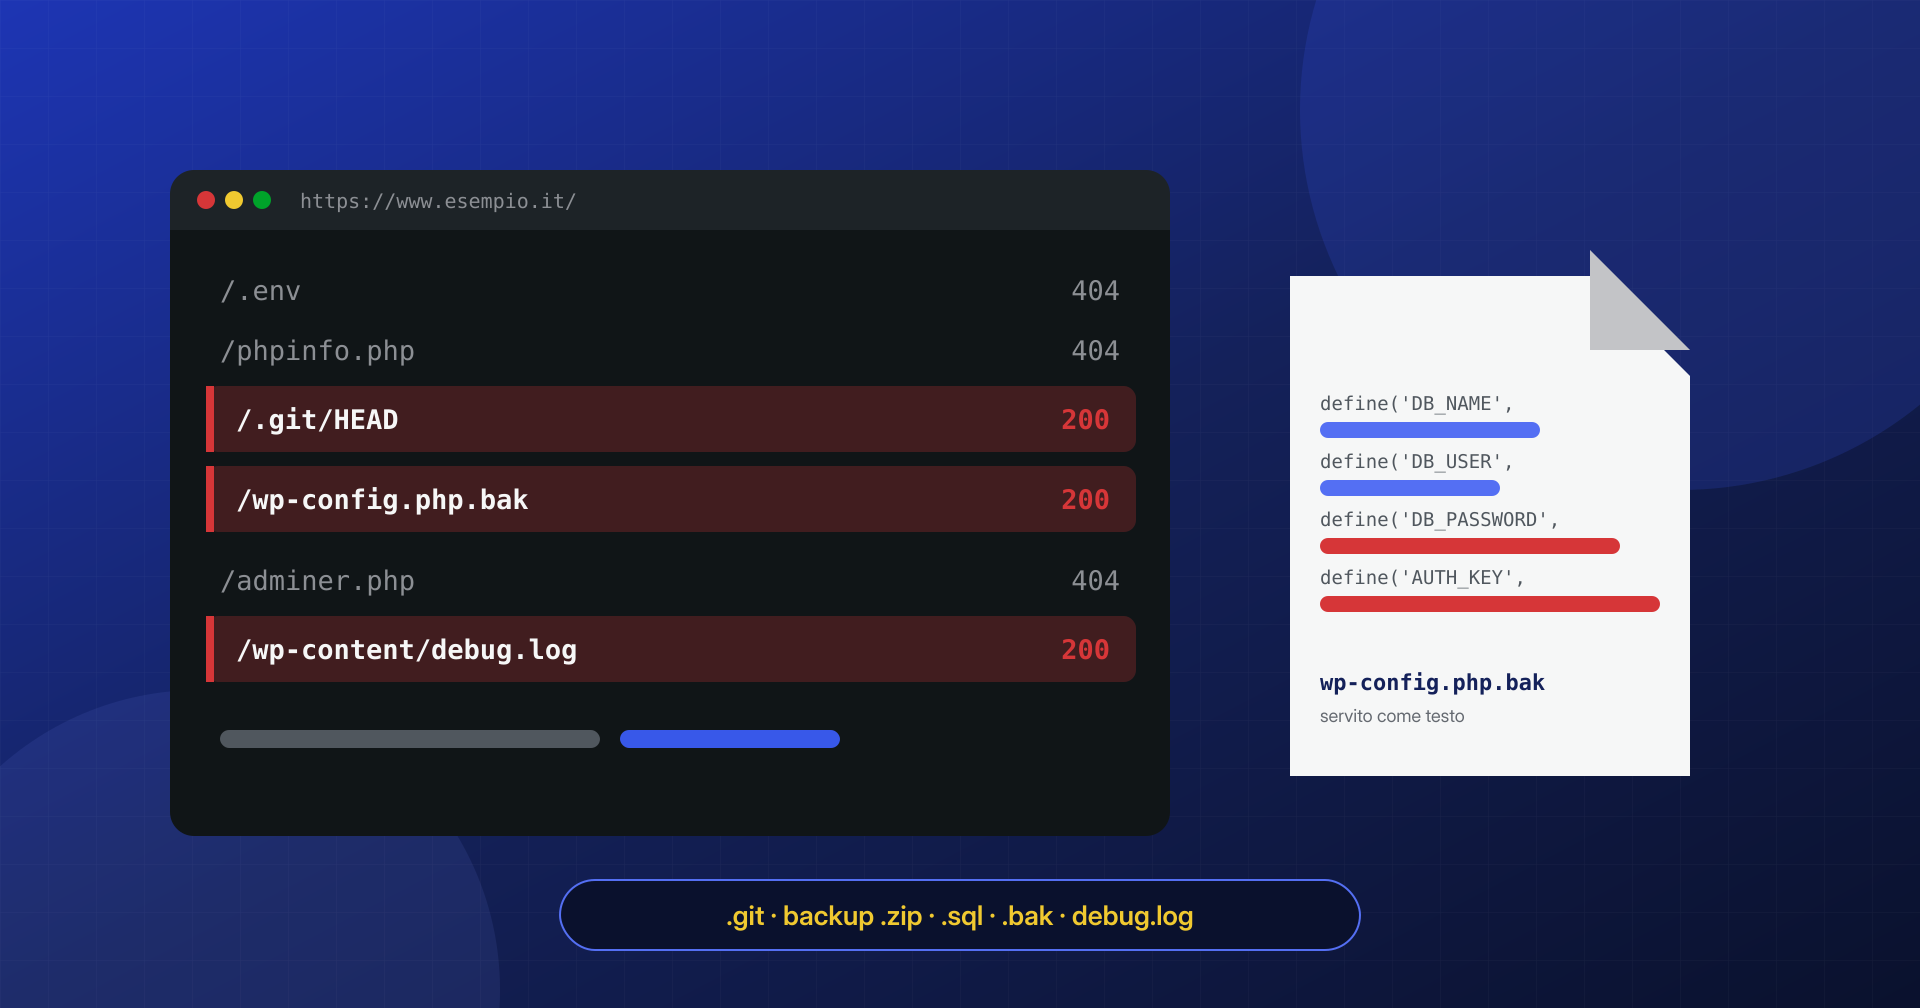
Cartelle .git, archivi del sito, copie di wp-config.php e debug.log serviti a chiunque: cosa rivelano, come trovarli, bloccarli e cosa fare se erano esposti.
Leggi l’articolo
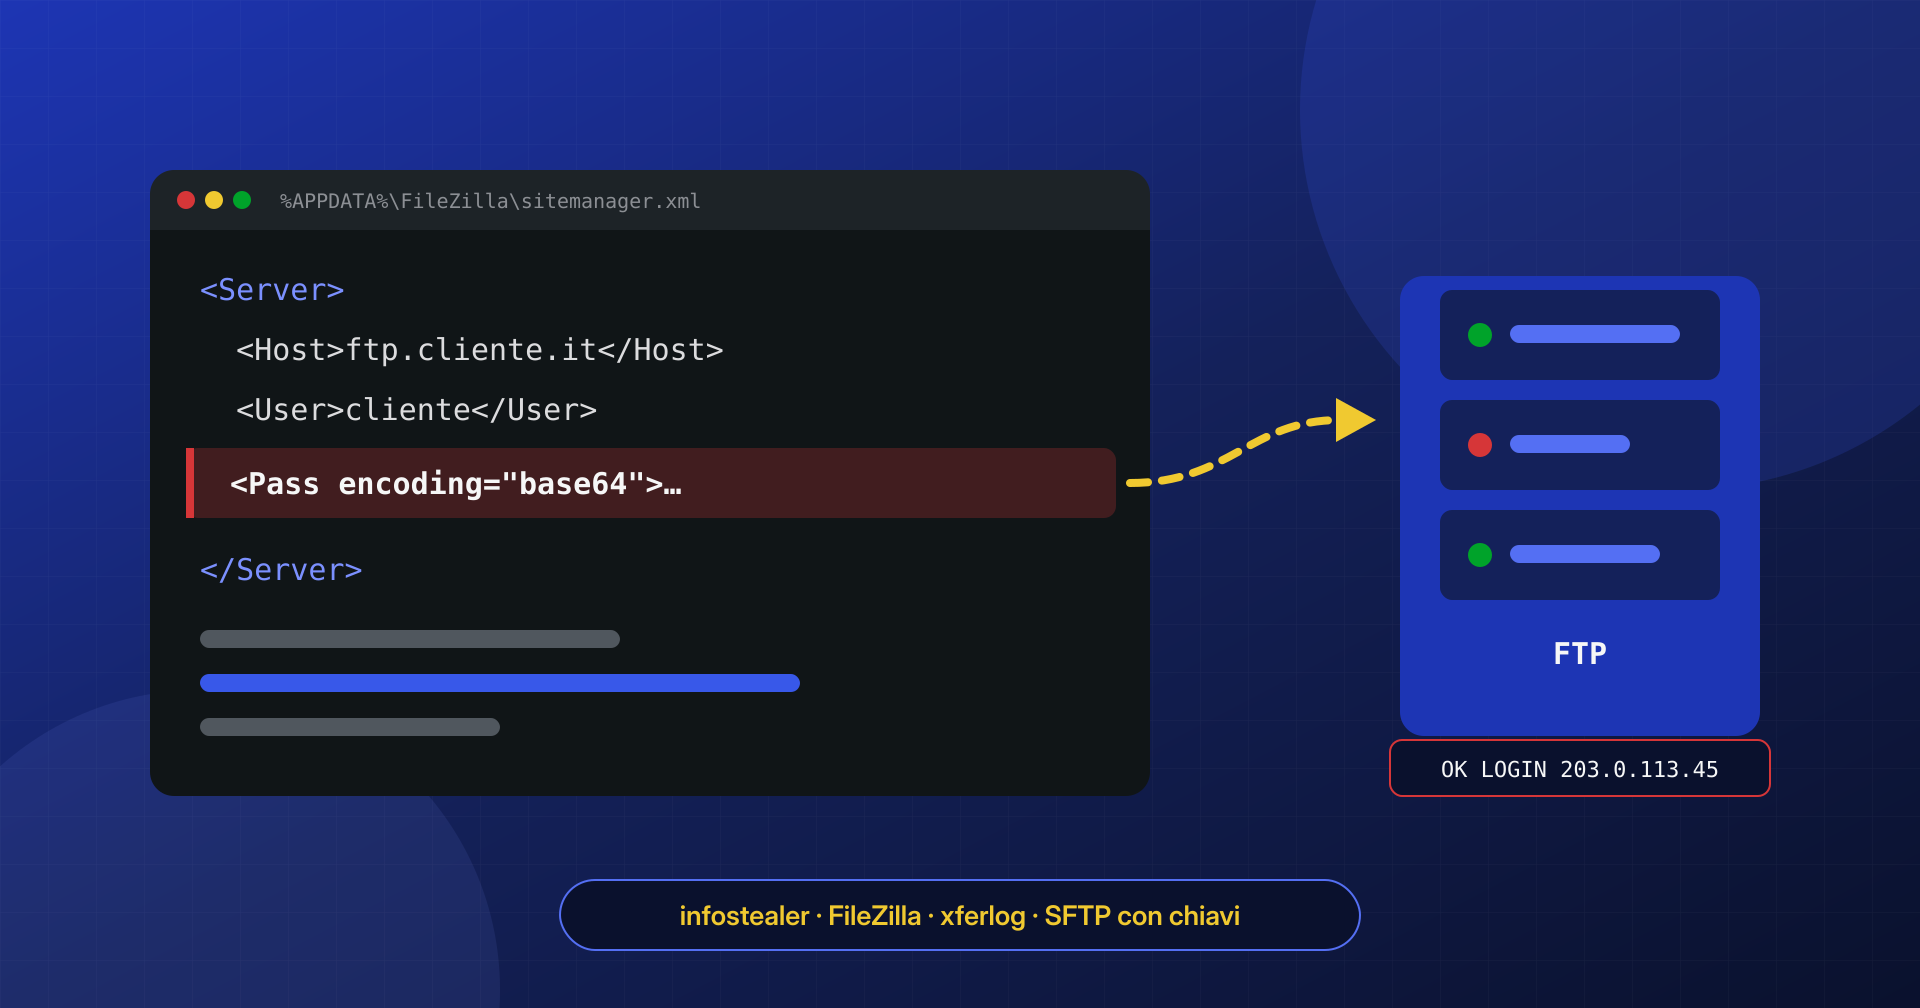
Infostealer, FileZilla e password salvate: come i log FTP rivelano un accesso rubato e in che ordine ruotare le credenziali prima di ripulire il sito.
Leggi l’articolo
Sito WordPress hackerato? Cosa fare subito: copia forense di file, database e log, manutenzione, credenziali da cambiare nell’ordine giusto, errori da evitare.
Leggi l’articolo
Ogni ora conta: il malware continua a colpire visitatori e clienti, e Google, l’hosting e le blacklist non aspettano. Scegli il piano, paga online e condividi gli accessi: la bonifica parte subito, a prezzo fisso e con tempi garantiti.
Richiedi la bonificaTi porta ai piani: bonifica entro 6, 12 o 24 ore dalla ricezione degli accessi.
Lunedì – venerdì · 09:30 – 19:30