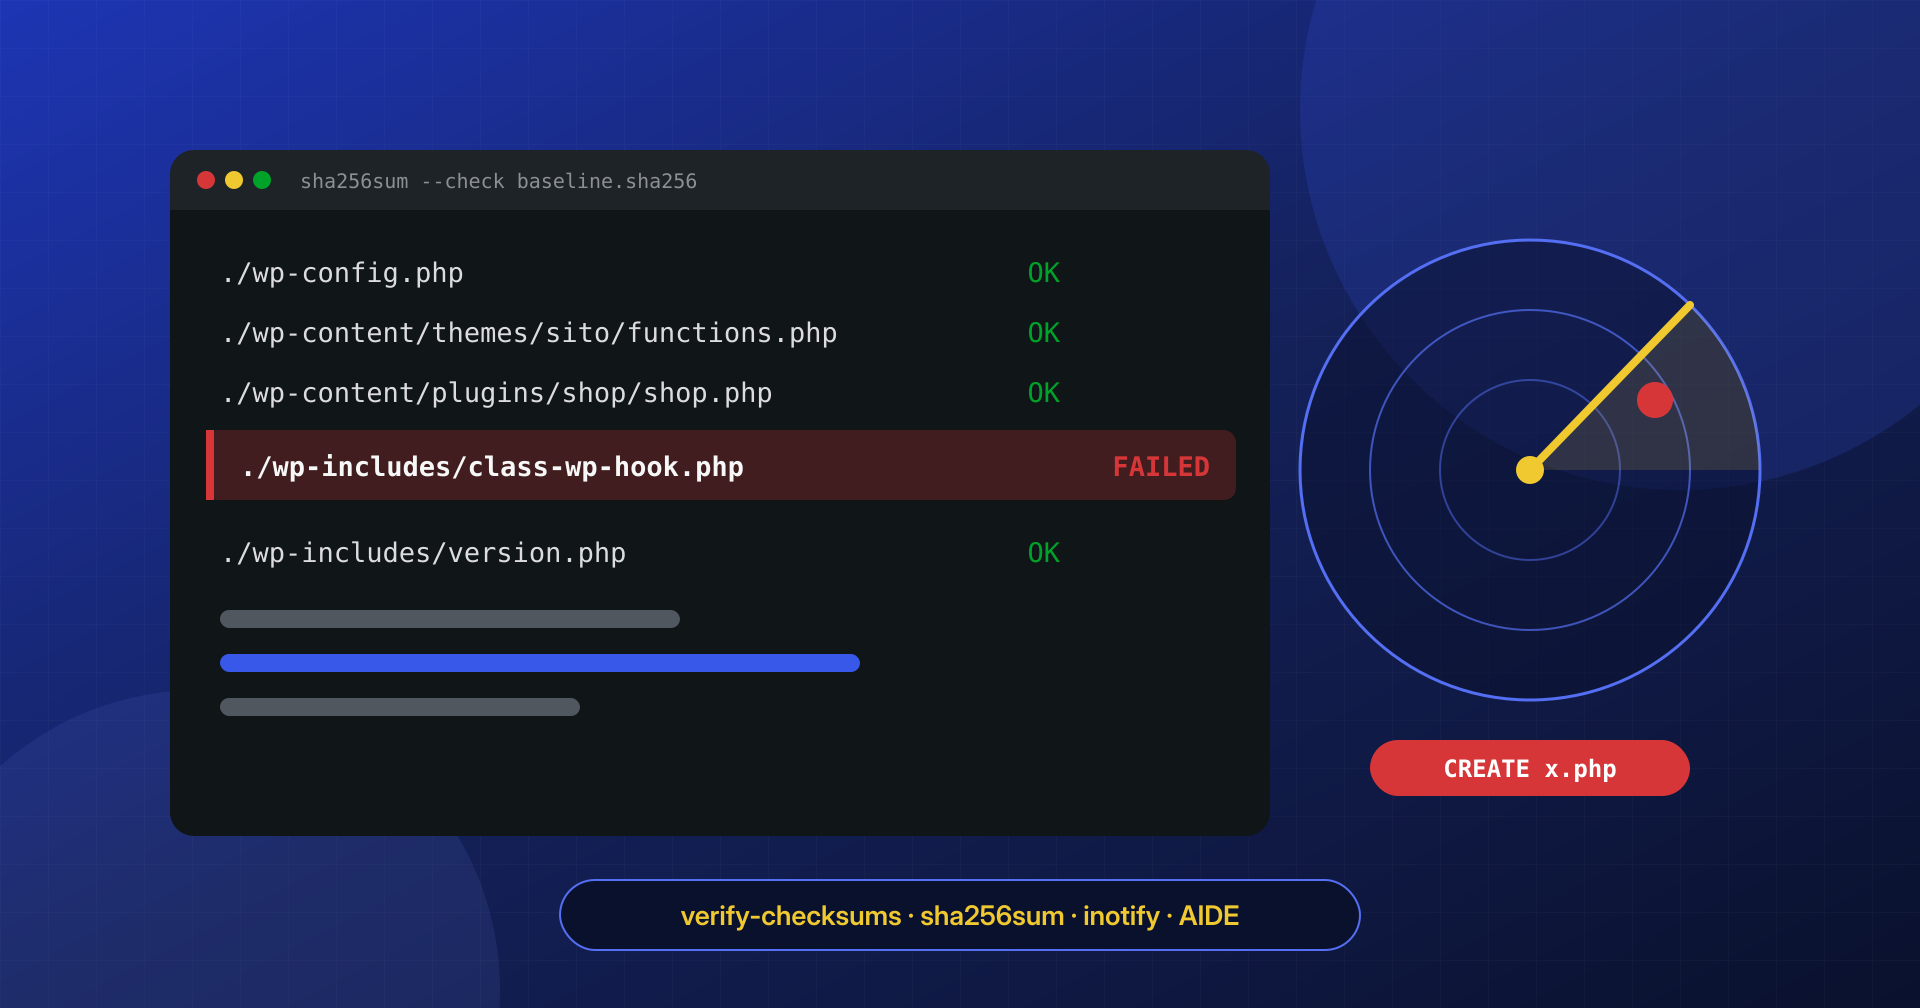
Monitorare l’integrità dei file WordPress: checksum, inotify e AIDE
Checksum di WP-CLI, manifest sha256, inotify e AIDE: come accorgersi subito di un file modificato o comparso nel sito, senza annegare nei falsi allarmi.
Leggi l’articolo
CATEGORIA
Cron, processi, permessi e configurazioni: il lato sistemistico di un’infezione.
Checksum di WP-CLI, manifest sha256, inotify e AIDE: come accorgersi subito di un file modificato o comparso nel sito, senza annegare nei falsi allarmi.
Leggi l’articolo
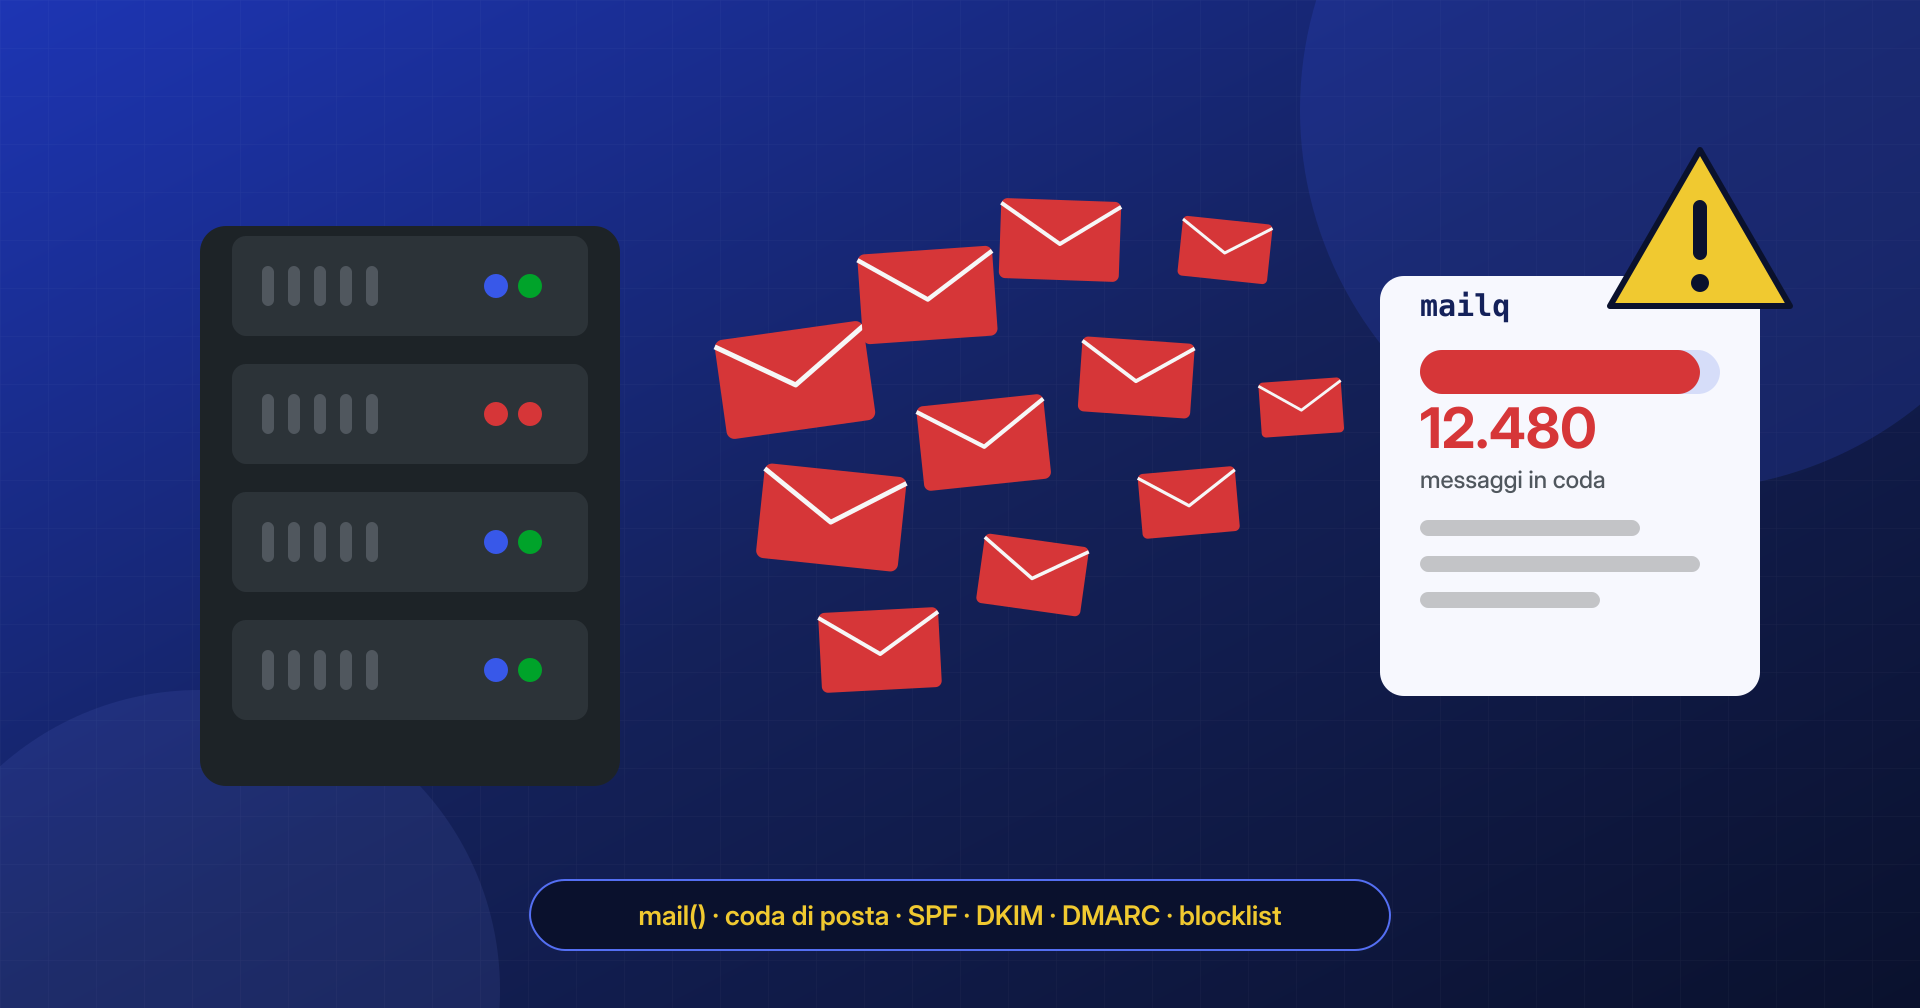
Come riconoscere un server che invia spam, trovare lo script PHP responsabile, svuotare le code di Postfix ed Exim e recuperare la reputazione del dominio.
Leggi l’articolo
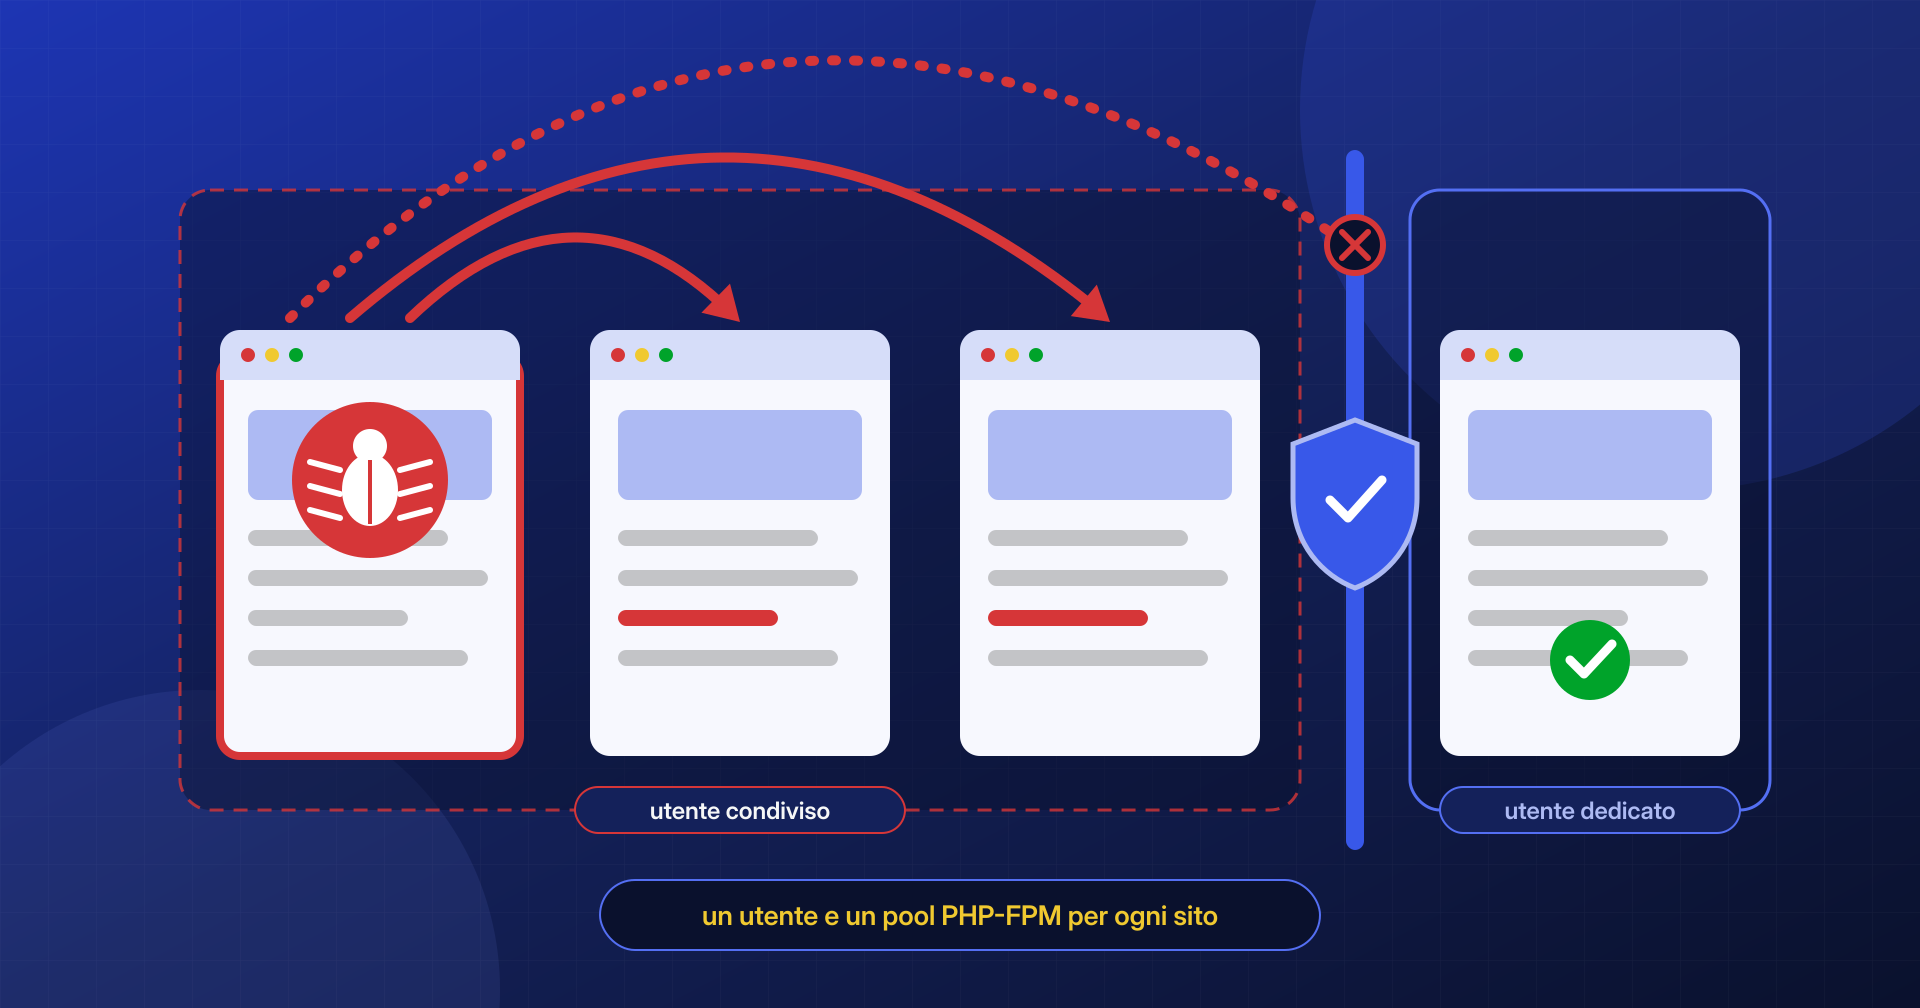
Stesso utente di sistema, pool PHP condivisi, copie di staging dimenticate: perché un sito infetto contagia gli altri dell’account e come isolarli davvero.
Leggi l’articolo
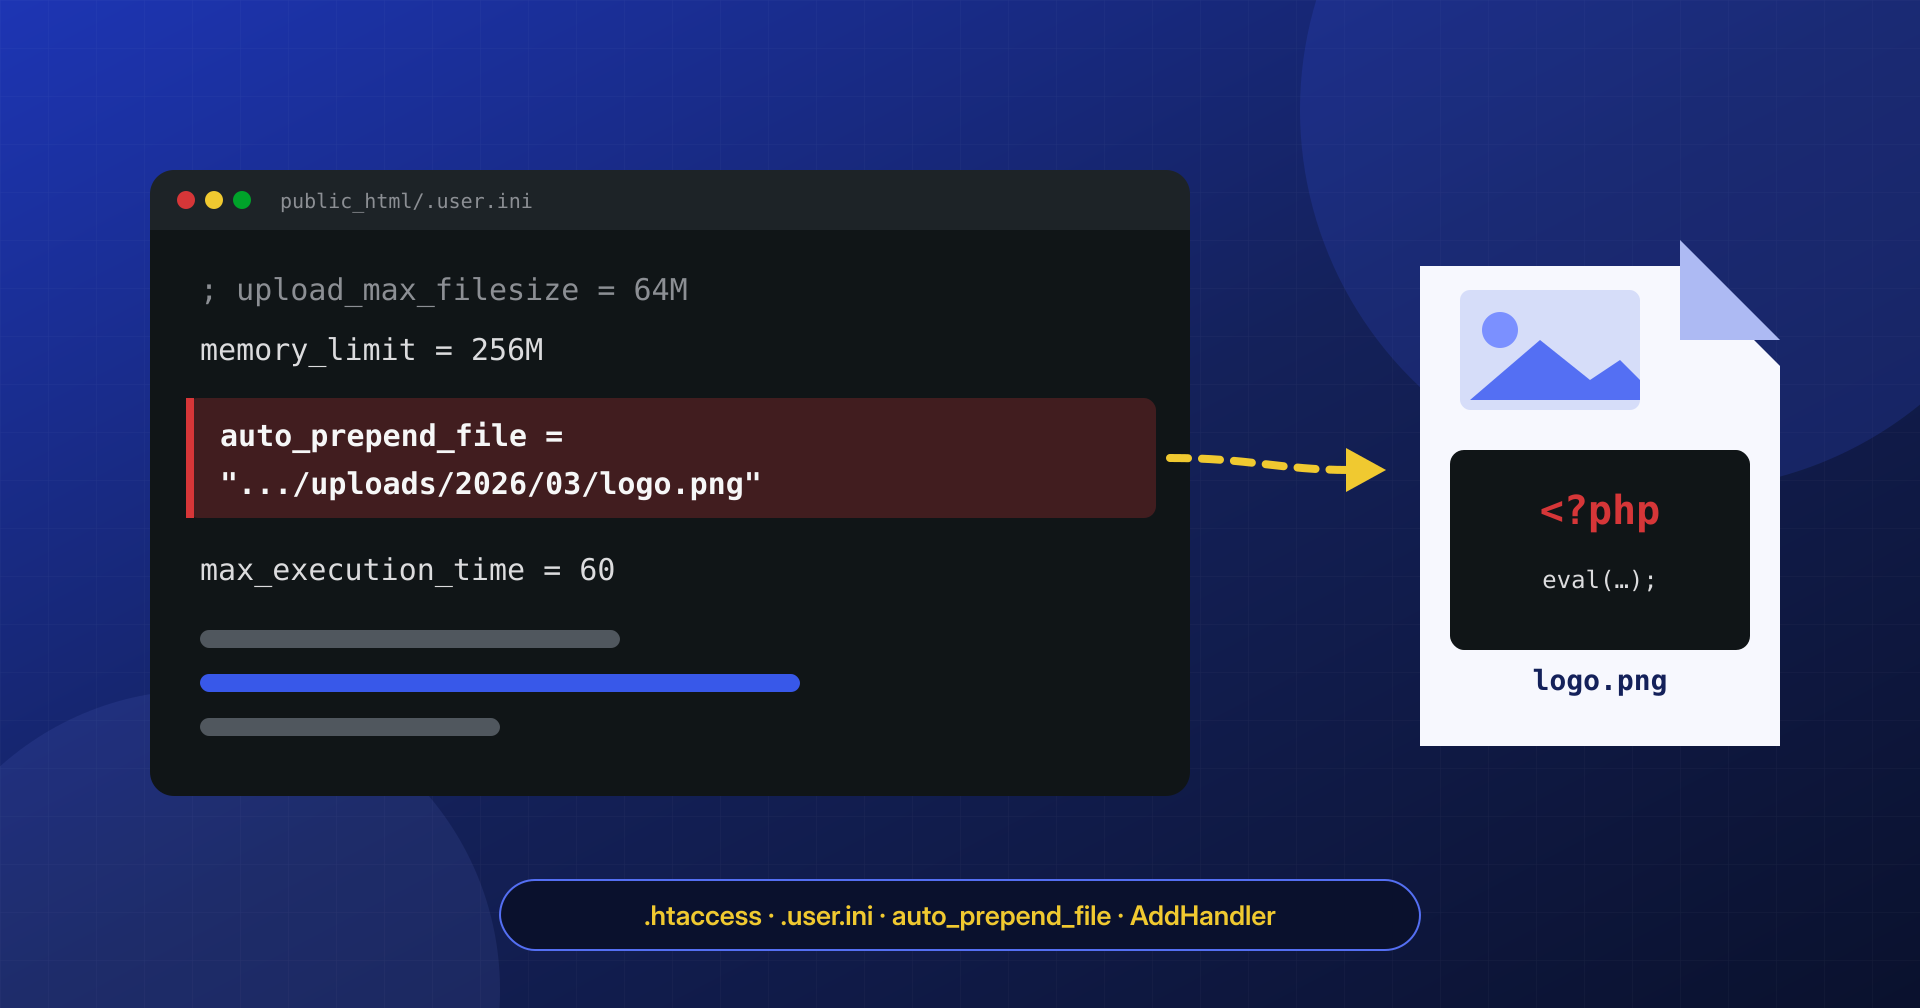
auto_prepend_file, AddHandler e rewrite iniettati: come .htaccess e .user.ini caricano backdoor prima di WordPress e come trovarle, verificarle e rimuoverle.
Leggi l’articolo
Crontab dell’utente, /etc/cron.d ed eventi WP-Cron: dove si nasconde la persistenza che reinfetta un sito WordPress dopo la pulizia, e come ispezionarla.
Leggi l’articolo
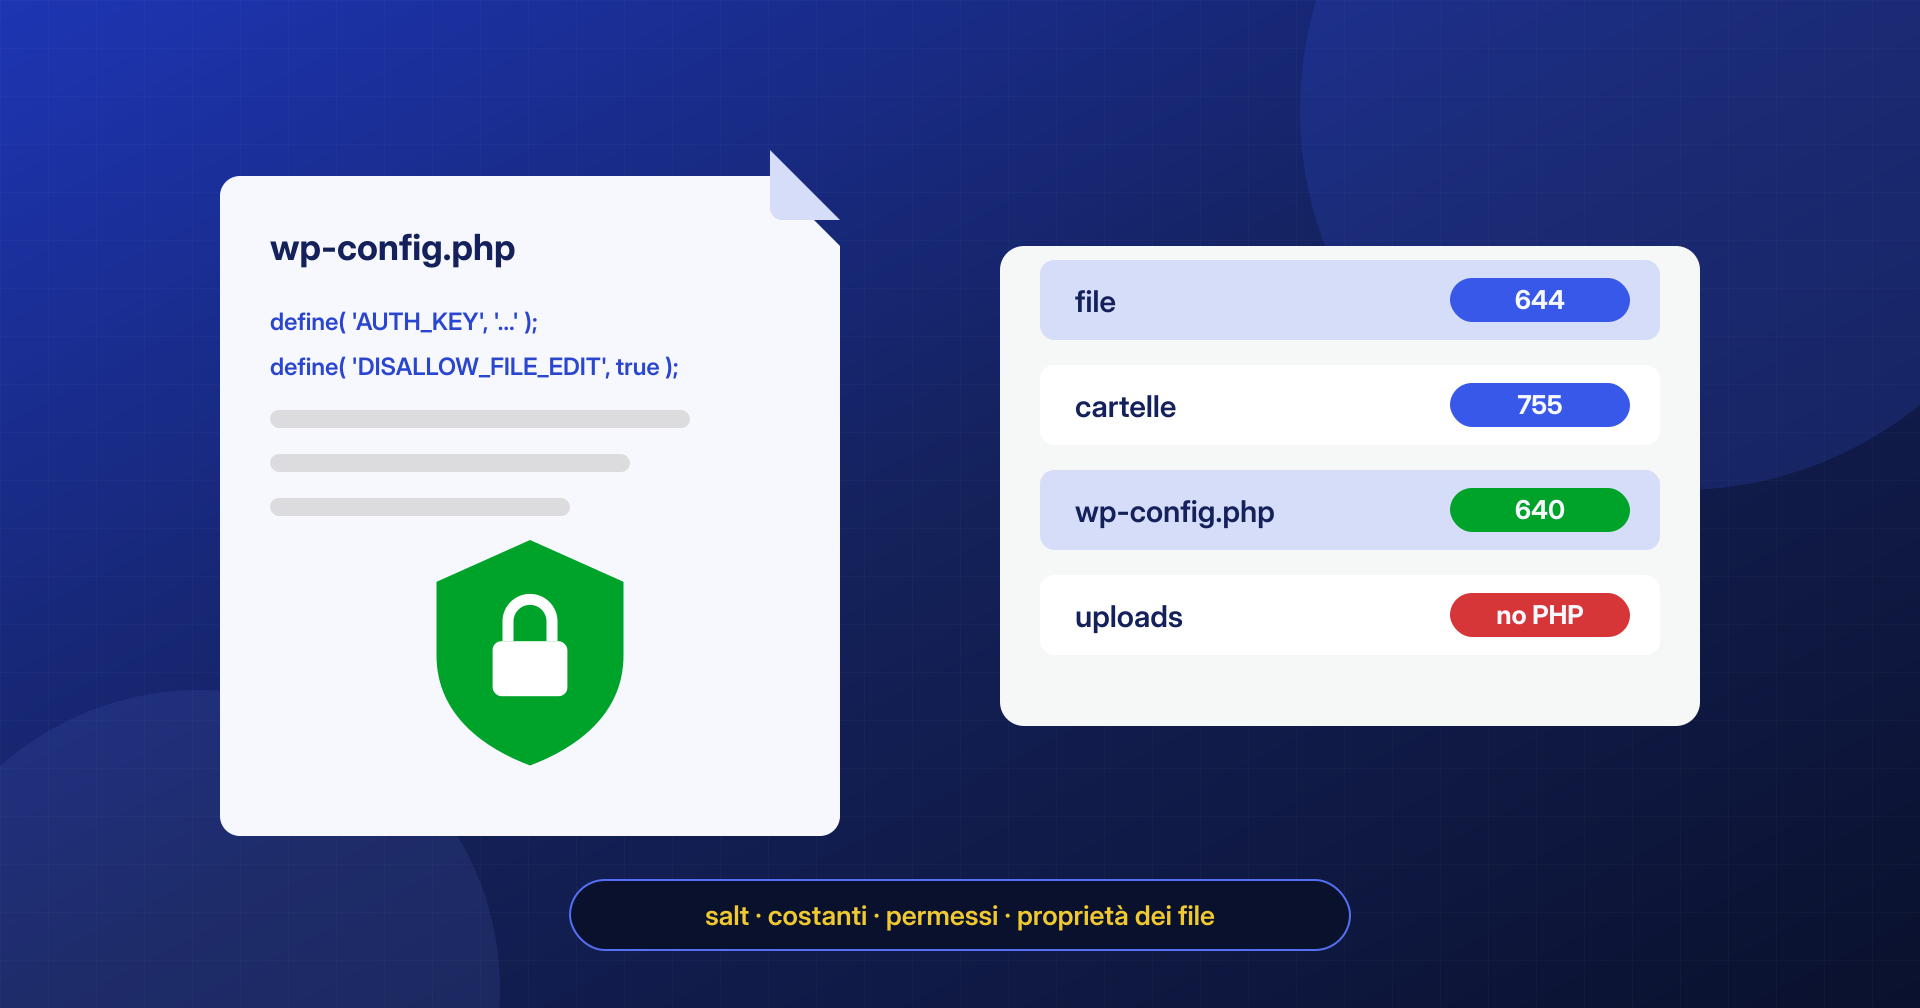
Dopo una pulizia: controllare wp-config.php, rigenerare chiavi e salt, usare le costanti di sicurezza e impostare bene permessi e proprietà dei file.
Leggi l’articolo
Perché le webshell finiscono in wp-content/uploads, come trovarle e come bloccare l’esecuzione di PHP con Apache, LiteSpeed e NGINX, e cosa il blocco non copre.
Leggi l’articolo
Ogni ora conta: il malware continua a colpire visitatori e clienti, e Google, l’hosting e le blacklist non aspettano. Scegli il piano, paga online e condividi gli accessi: la bonifica parte subito, a prezzo fisso e con tempi garantiti.
Richiedi la bonificaTi porta ai piani: bonifica entro 6, 12 o 24 ore dalla ricezione degli accessi.
Lunedì – venerdì · 09:30 – 19:30