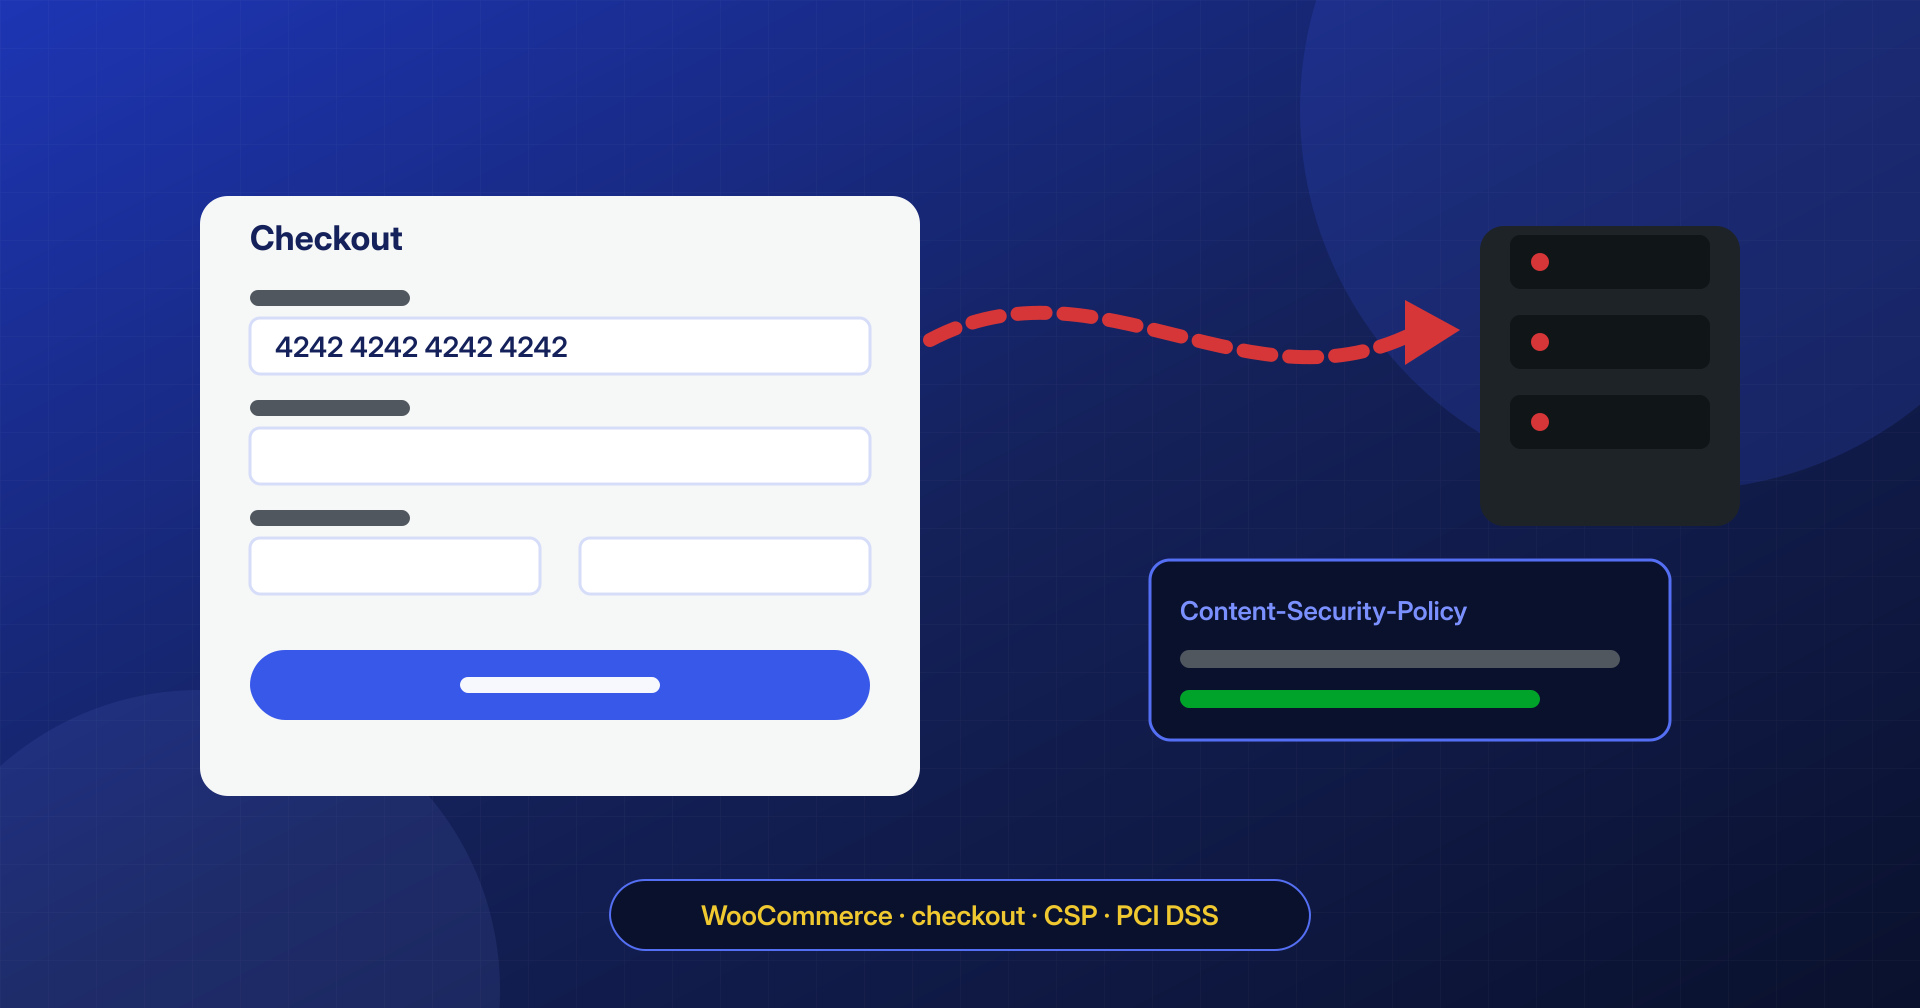
Skimmer JavaScript nel checkout di WooCommerce
Come uno skimmer JavaScript ruba i dati delle carte nel checkout di WooCommerce, dove si nasconde, come scovarlo dal browser e con una CSP, e cosa fare dopo.
Leggi l’articolo
CATEGORIA
Come agiscono backdoor, iniezioni e reinfezioni sui siti WordPress, e come si rimuovono.
Come uno skimmer JavaScript ruba i dati delle carte nel checkout di WooCommerce, dove si nasconde, come scovarlo dal browser e con una CSP, e cosa fare dopo.
Leggi l’articolo
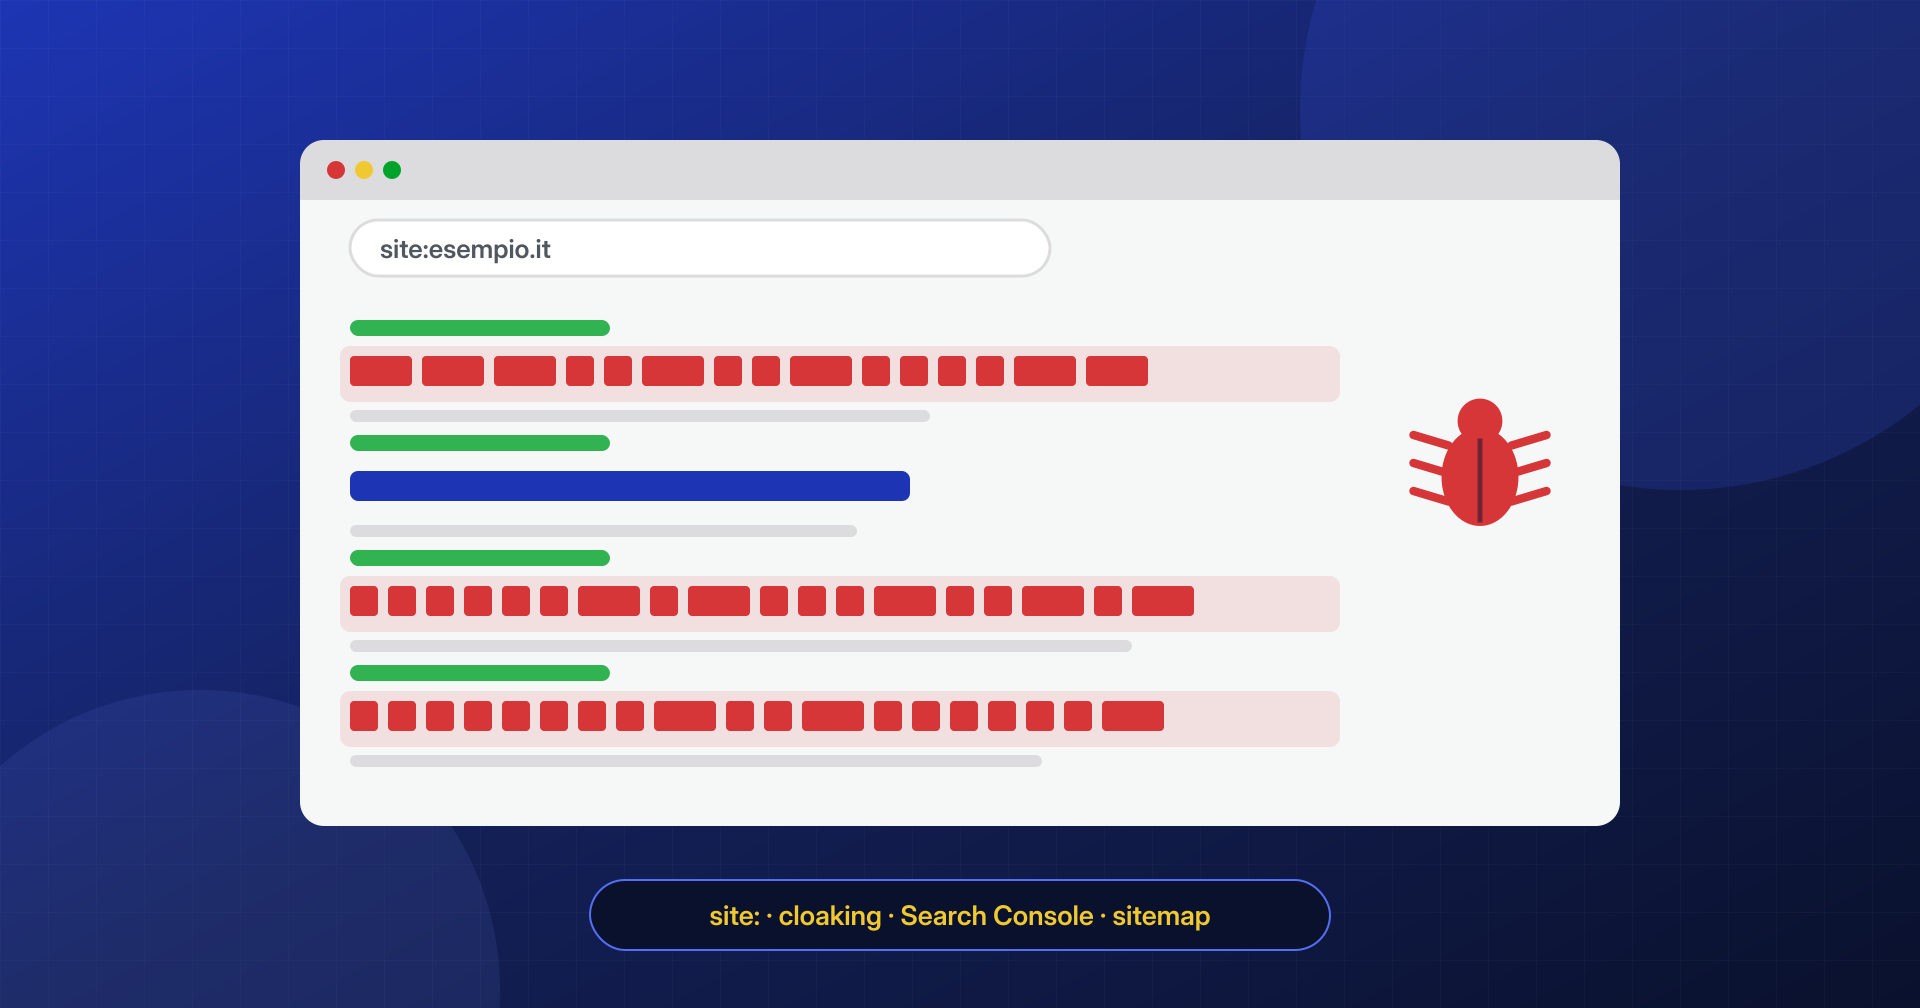
Migliaia di pagine in giapponese indicizzate sotto il tuo dominio: come funziona lo spam SEO con cloaking, come vederlo come Google e ripulire Search Console.
Leggi l’articolo
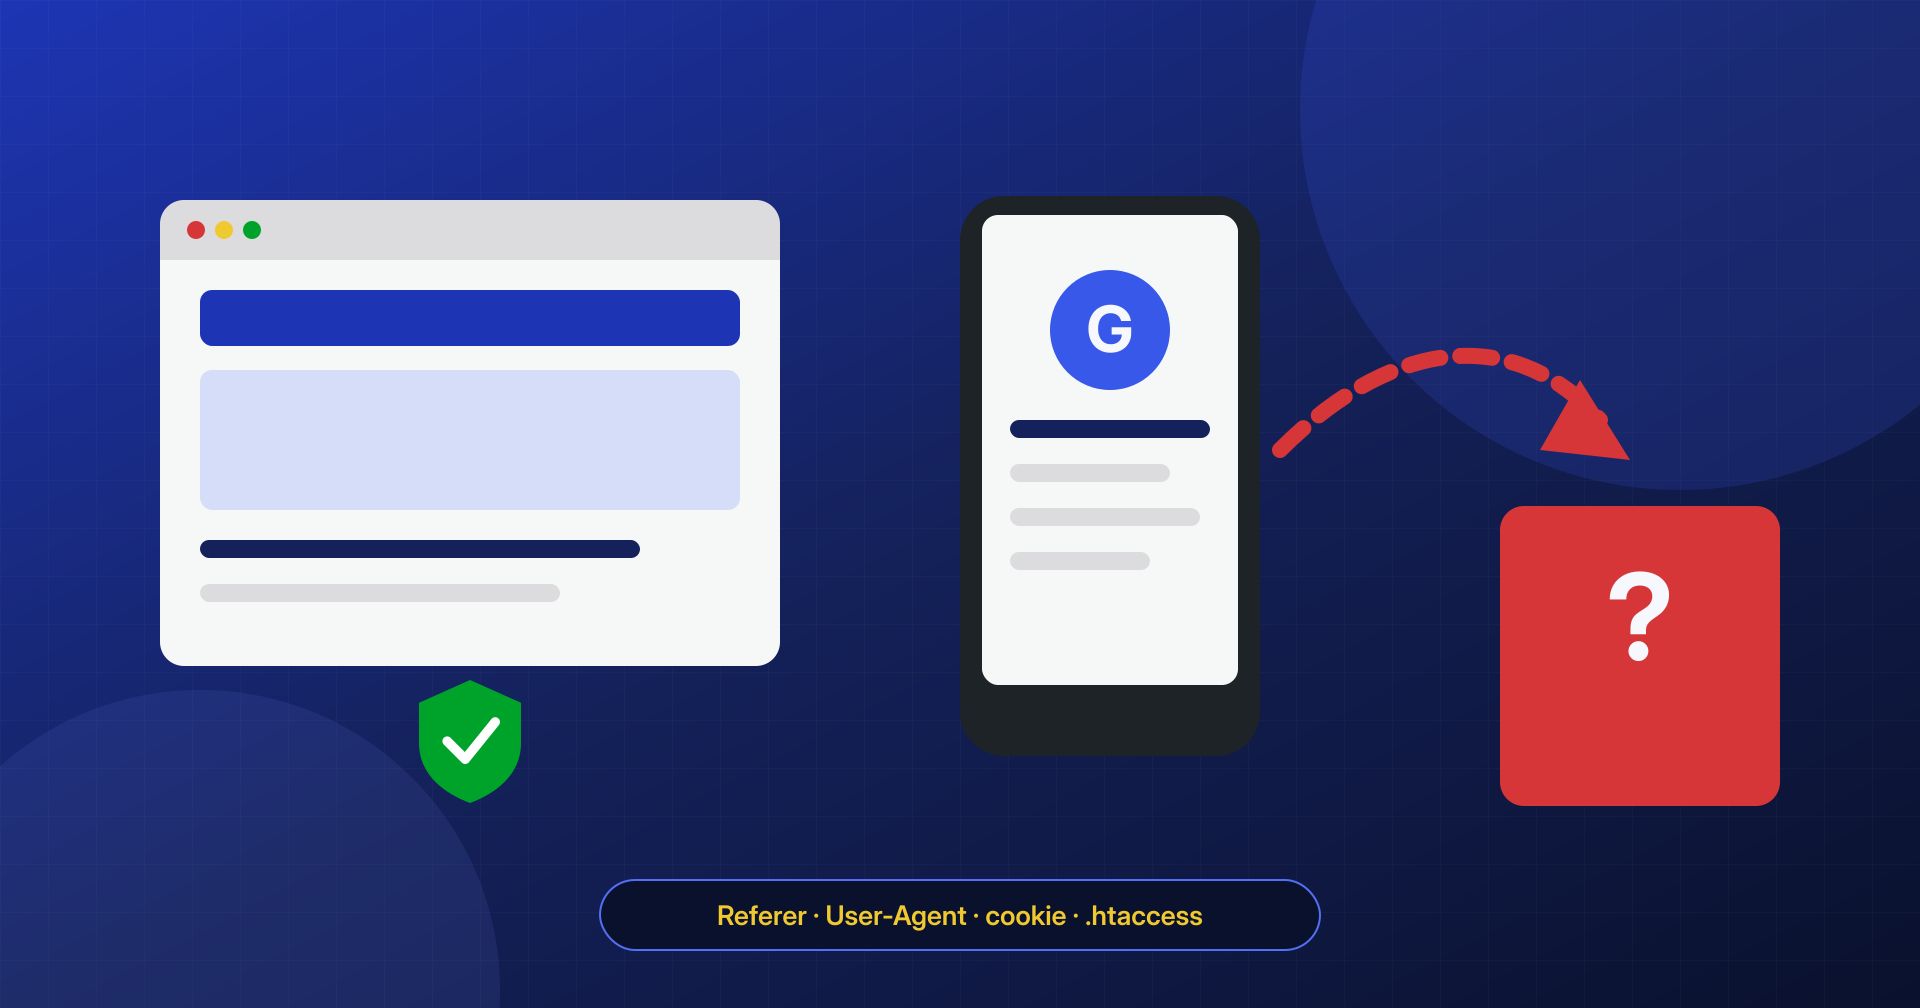
Redirect che scattano solo da smartphone, da Google e per chi non è collegato: come funzionano in .htaccess e PHP, come riprodurli con curl e come rimuoverli.
Leggi l’articolo
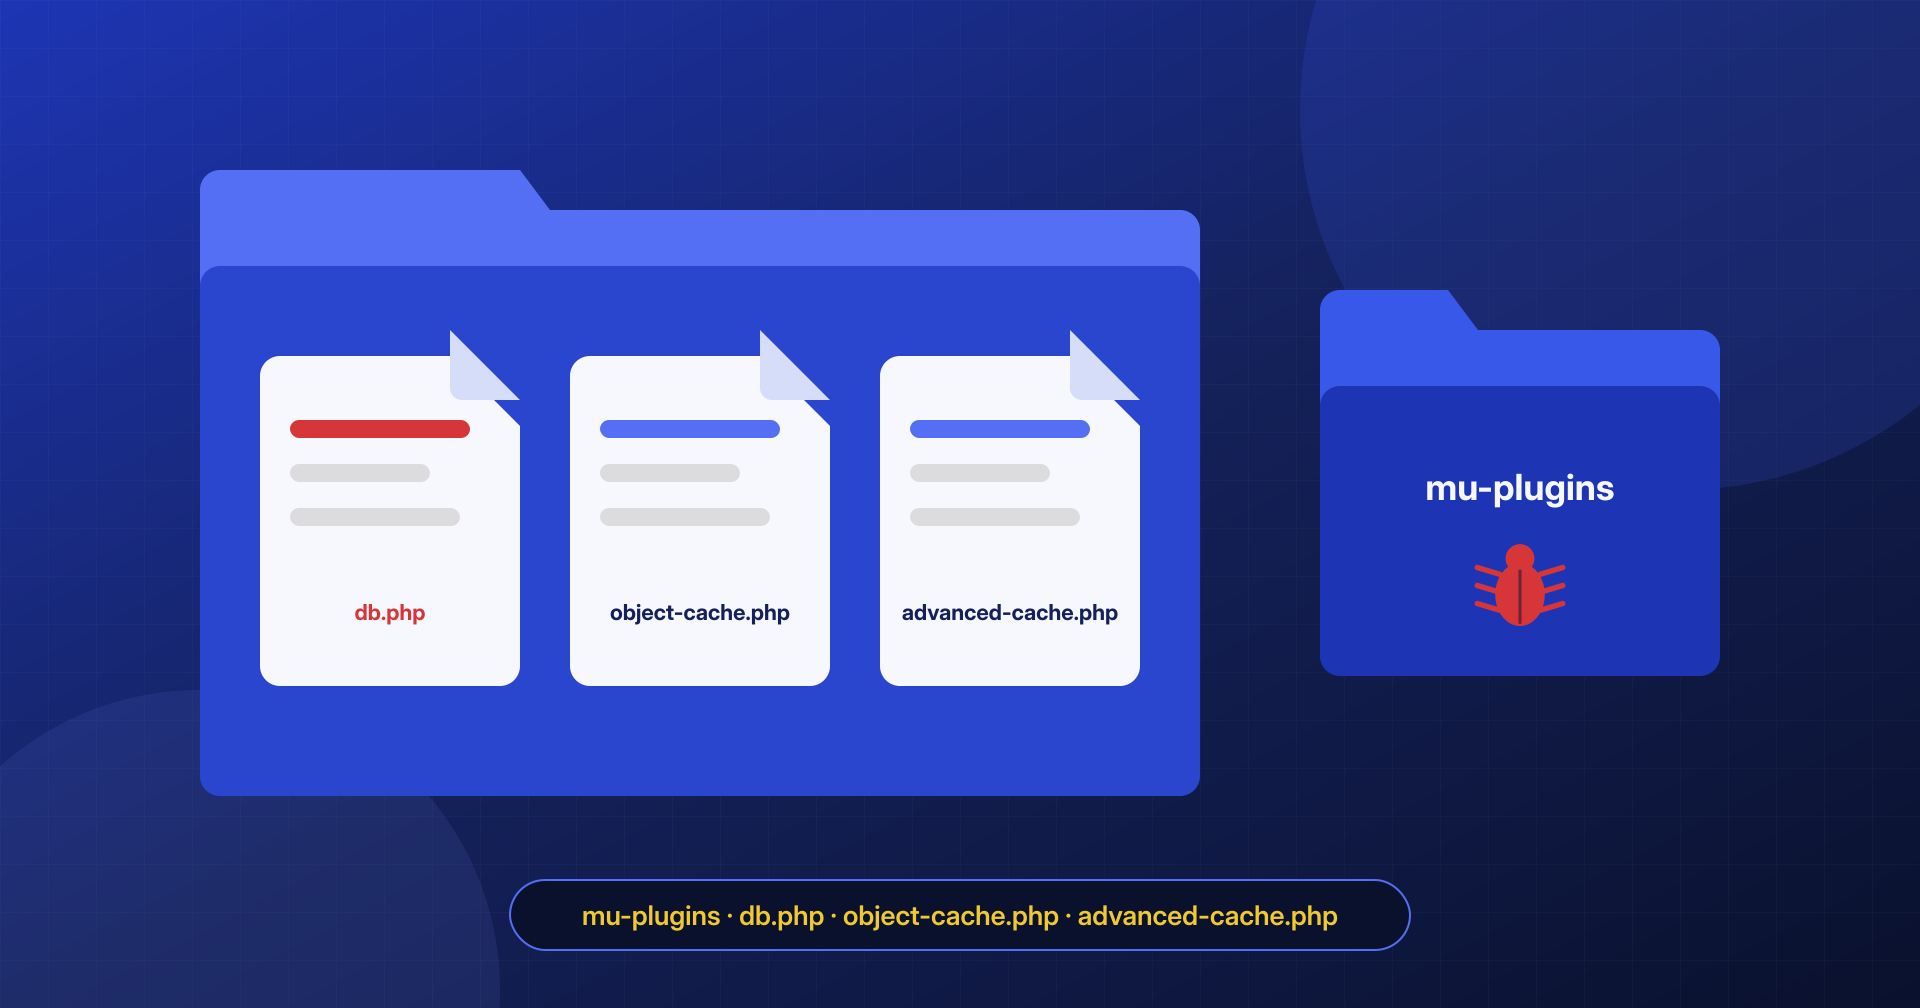
Plugin must-use e drop-in come db.php, object-cache.php e advanced-cache.php vengono caricati in automatico: come verificarli e riconoscere una backdoor.
Leggi l’articolo
Gli amministratori creati dal malware si nascondono dalla schermata Utenti: come trovarli con SQL e WP-CLI, controllare le password per le app e rimuoverli.
Leggi l’articolo
Ogni ora conta: il malware continua a colpire visitatori e clienti, e Google, l’hosting e le blacklist non aspettano. Scegli il piano, paga online e condividi gli accessi: la bonifica parte subito, a prezzo fisso e con tempi garantiti.
Richiedi la bonificaTi porta ai piani: bonifica entro 6, 12 o 24 ore dalla ricezione degli accessi.
Lunedì – venerdì · 09:30 – 19:30