Bonifica entro 6 ore.
Prezzo fisso: 399 €.
Per e-commerce e siti che non possono fermarsi. Presa in carico immediata, 24 ore su 24 e 7 giorni su 7: fermiamo l’infezione, rimuoviamo malware, backdoor e persistenze nei file, nel database e sul server, e chiudiamo la porta da cui sono entrati.
Scegli le 6 ore
se il sito vende, incassa o tratta dati a ogni minuto.
Il metodo è lo stesso per tutti i piani: analisi applicativa e sistemistica, bonifica completa, hardening e report. Cambia solo il tempo di intervento garantito.
Il tuo e-commerce sta perdendo ordini
Redirect durante il checkout, pagamenti dirottati, carrelli abbandonati: ogni ora d’infezione è fatturato perso e clienti che non tornano.
Sospetti un furto di dati o di carte
Uno skimmer nella pagina di pagamento o un accesso al database dei clienti: bisogna fermare subito la fuga di dati e conservare le evidenze per le valutazioni sul data breach.
Il sito è giù o sospeso
L’hosting ha sospeso l’account, il sito mostra errori o pagine estranee: serve tornare online in sicurezza il prima possibile, a qualunque ora.
Non puoi aspettare nemmeno una notte
Presa in carico immediata e conteggio continuo, notti, fine settimana e festivi compresi, con lo stesso metodo completo degli altri piani.
Tutto il lavoro di bonifica.
Senza voci nascoste.
Il prezzo è fisso e comprende l’intero intervento su una singola installazione WordPress. Quello che resta fuori è scritto qui, prima di iniziare.
Cosa comprende
- Analisi di file, core, temi, plugin e upload, compresi i file offuscati o cifrati con base64, ionCube, Zend Guard e SourceGuardian
- Analisi del database: opzioni, contenuti, utenti, trigger ed eventi SQL
- Controllo di sistema dove l’accesso lo consente: crontab, processi attivi, utenti e chiavi SSH
- Lettura dei log di Apache, NGINX o LiteSpeed, con il supporto di modelli AI locali
- Rimozione di malware, backdoor e persistenze, con ripristino dei file originali
- Individuazione e chiusura del vettore d’attacco, hardening di WordPress e del web server
- Report tecnico e controlli nelle ore successive alla bonifica
- Garanzia di 30 giorni: se il malware si ripresenta, lo rimuoviamo di nuovo senza costi
Cosa non comprende
- Più installazioni WordPress, reti multisite o infezioni estese a un intero account di hosting: prima prepariamo un preventivo dedicato
- Migrazione su un altro server o reinstallazione del sistema operativo, quando servono: sono attività separate, da concordare
- I tempi di revisione di Google e delle blacklist, che dipendono da servizi esterni: ti guidiamo nella richiesta
- Sviluppo o correzione di funzionalità del sito non legate all’infezione
Se durante l’analisi emerge qualcosa fuori da questo perimetro, te lo diciamo prima di procedere e decidiamo insieme.
Dalla richiesta al report.
In quattro passaggi.
Nessun abbonamento e nessun software da installare: un intervento con un inizio, una fine e un resoconto di ciò che abbiamo fatto.
- 01RICHIESTA
Ci contatti
Compili il modulo in fondo alla pagina o ci chiami. Completato il pagamento anticipato, ti inviamo le istruzioni per condividere gli accessi in modo sicuro, senza password in chiaro per email.
- 02ACCESSI
Il tempo parte
Dal momento in cui riceviamo gli accessi necessari decorrono le 6 ore garantite. Se manca qualcosa te lo diciamo subito, così non si perde tempo.
- 03BONIFICA
Analisi e rimozione
Copia dello stato attuale, analisi applicativa e sistemistica, rimozione dell’infezione, chiusura del vettore e hardening.
- 04REPORT
Verifica e consegna
Sito pulito e online, report tecnico e controlli nelle ore successive per confermare che nulla si rigeneri. Da qui partono i 30 giorni di garanzia.
Dalla richiesta al sito pulito.
Passo dopo passo.
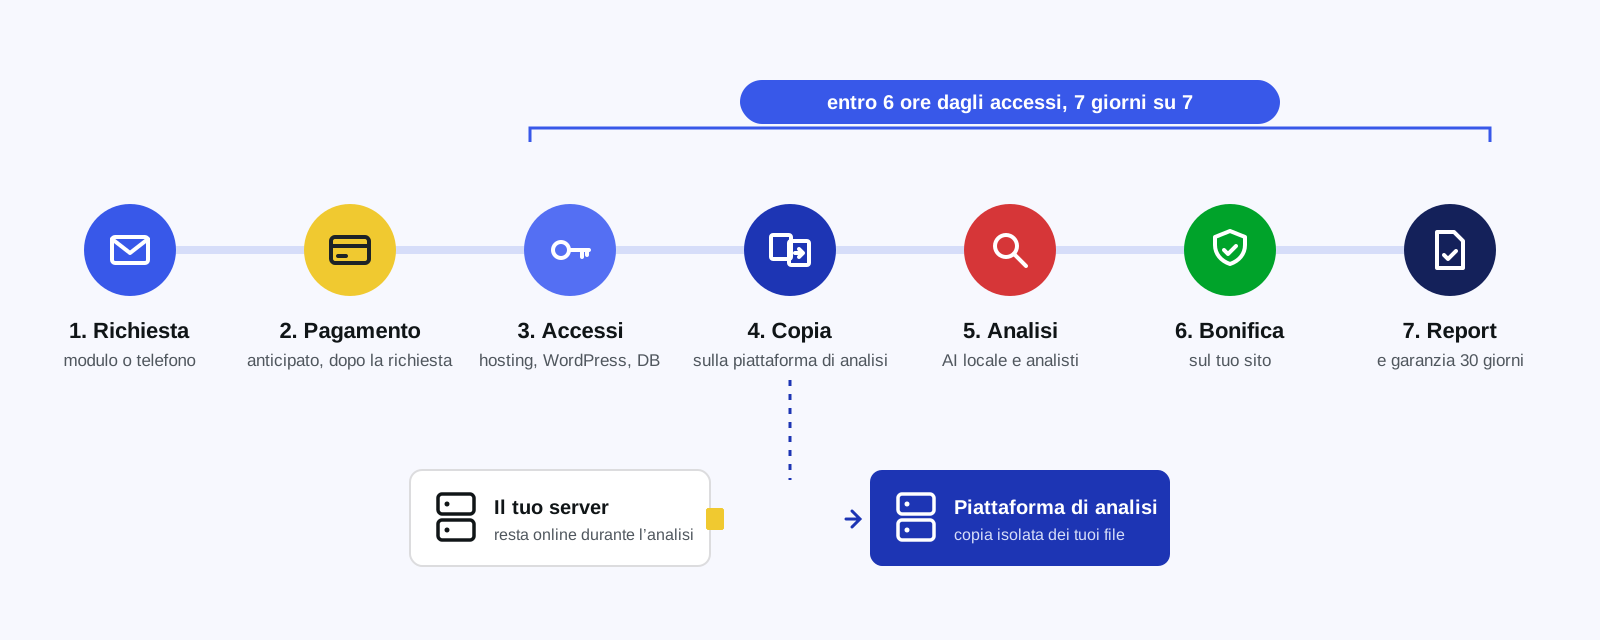
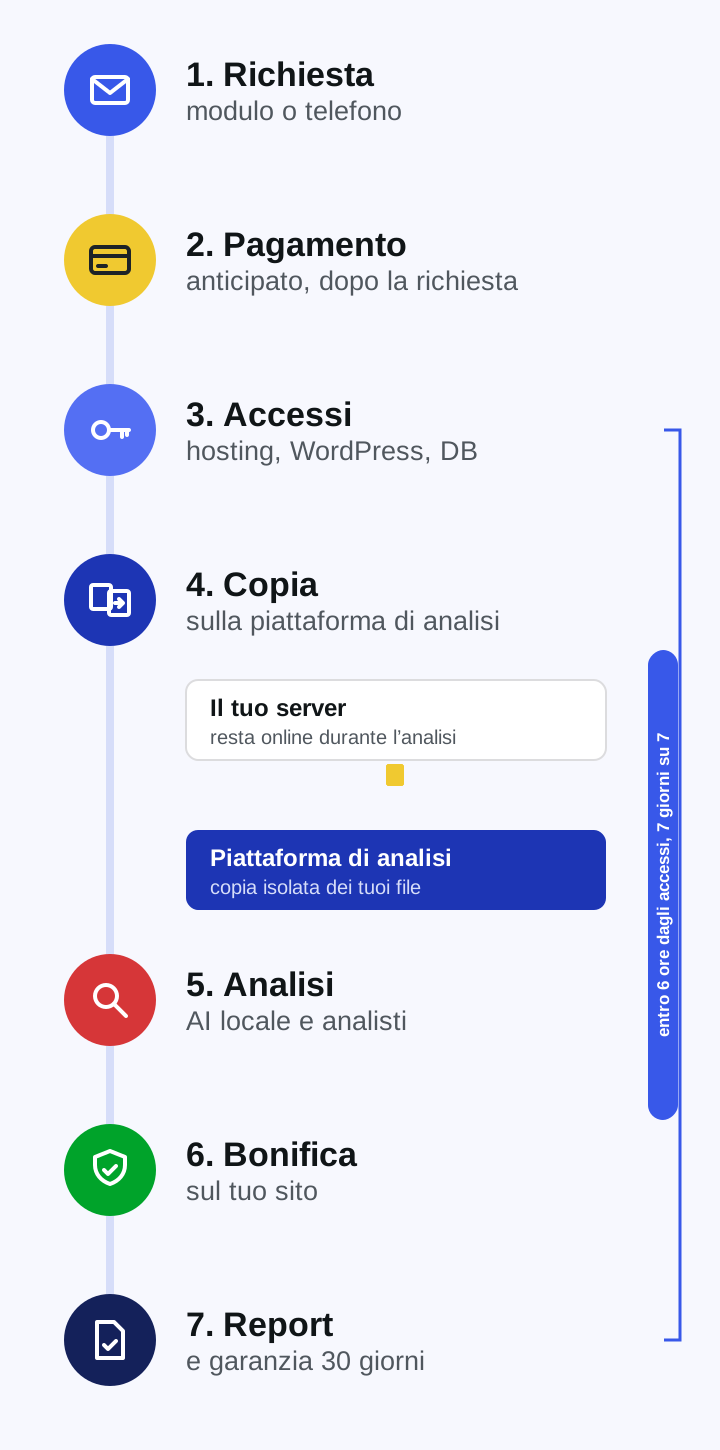
Copiamo i file del sito sulla nostra piattaforma di analisi, isolata: lì li esaminiamo con i nostri strumenti e con modelli AI locali, senza appesantire il tuo server, che intanto resta online. La bonifica si applica poi sul sito.
Pochi accessi,
condivisi in sicurezza.
Su richiesta firmiamo un accordo di riservatezza. Le analisi con l’AI girano sui nostri server: i dati del tuo sito non vengono inviati a servizi di terze parti.
- HostingAccesso SSH o, in alternativa, pannello di controllo e FTP/SFTP. Con SSH l’analisi arriva anche a cron, processi e log di sistema.
- WordPressUn utente amministratore dedicato, da rimuovere a lavoro concluso: non ci serve la tua password personale.
- DatabaseCredenziali MySQL o accesso a phpMyAdmin, per cercare trigger, payload nascosti e utenti non autorizzati.
- ContestoCosa hai notato e da quando: avvisi, redirect, email dell’hosting. Ogni dettaglio accorcia l’indagine.
- EmailEventuali email di utenti o clienti e le anomalie che ti hanno segnalato.
Entro 6 ore dagli accessi,
il sito è pulito e online.
- Il conteggio parte dalla ricezione degli accessi necessari, non dal primo contatto: così il tempo dipende solo dal nostro lavoro. Vale 7 giorni su 7, festivi compresi.
- Se superiamo il tempo garantito ti rimborsiamo la differenza; se la bonifica non è completata entro il termine massimo, il contratto si risolve e ti restituiamo l’intero importo, come spiegato nelle domande frequenti.
- Se l’analisi rivela altri siti compromessi o un’infezione di sistema, te lo diciamo prima di procedere.
- Dopo la bonifica controlliamo che l’infezione non si rigeneri e documentiamo tutto nel report.
- Garanzia 30 giorni: se entro 30 giorni dalla bonifica il malware si ripresenta, lo rimuoviamo di nuovo gratuitamente.
Prima di scegliere.
Le risposte alle domande che ci fanno più spesso sul piano da 6 ore.
Cosa succede se l’infezione torna?
Hai 30 giorni di garanzia: se entro 30 giorni dalla bonifica il malware si ripresenta, lo rimuoviamo di nuovo gratuitamente. Nelle ore successive all’intervento controlliamo comunque che non ricompaiano file, utenti o processi sospetti, e se l’infezione torna cerchiamo anche il perché: se dipende da una nuova falla, per esempio un plugin rimasto non aggiornato, te lo segnaliamo con le correzioni da fare.
Come si paga?
Il pagamento è anticipato: avviene subito dopo la richiesta, prima dell’inizio del lavoro. Puoi pagare con carta di credito o di debito tramite Stripe, oppure con bonifico bancario, anche istantaneo. Appena riceviamo il pagamento ti inviamo le istruzioni per condividere gli accessi, e da lì partono le 6 ore. Se hai fretta scegli la carta o il bonifico istantaneo: un bonifico ordinario può richiedere uno o più giorni lavorativi per l’accredito.
Ricevo una fattura?
Sì. Per ogni intervento Managed Server S.r.l. emette regolare fattura elettronica e te ne invia una copia di cortesia via email. I dati di fatturazione li inserisci nel modulo d’ordine: ragione sociale e partita IVA con codice destinatario o PEC se sei un’azienda, codice fiscale se sei un privato. Per le aziende di altri Paesi UE con partita IVA valida su VIES la fattura è senza IVA, in inversione contabile.
Le 6 ore valgono anche nel fine settimana?
Sì: con il piano da 6 ore si lavora 24 ore su 24, 7 giorni su 7, sabato, domenica e festivi compresi. Il conteggio parte dalla ricezione degli accessi, a qualunque ora arrivino.
Cosa succede se non rispettate le 6 ore?
Se superiamo le 6 ore ma completiamo entro 12, ti rimborsiamo la differenza con il piano da 12 ore, cioè 100 € + IVA; entro 24 ore, la differenza con il piano da 24 ore, cioè 200 € + IVA. Se non completiamo entro 24 ore, il contratto si risolve automaticamente e ti restituiamo l’intero importo entro 24 ore lavorative, senza che tu debba chiederlo. Per proseguire l’intervento serve un nuovo accordo.
Il piano da 6 ore fa qualcosa in più?
Il metodo e il perimetro sono gli stessi degli altri piani: cambiano la presa in carico, immediata, e il tempo garantito. Se il sito può aspettare, il piano da 12 o da 24 ore costa meno e offre la stessa bonifica completa.
Lavorate su qualsiasi hosting?
Sì: hosting condivisi, VPS, server dedicati e cloud, con Apache, NGINX o LiteSpeed. Con un accesso SSH estendiamo l’analisi a cron, processi e log di sistema; con il solo FTP e il pannello lavoriamo su file e database e ti diciamo quali controlli restano esclusi.
I dati del mio sito sono al sicuro?
Lavoriamo con accessi dedicati che ti chiediamo di revocare a fine intervento, e su richiesta firmiamo un accordo di riservatezza. I modelli AI che usiamo girano sui nostri server: file e log non vengono inviati a servizi di terze parti.
Il sito resta online durante la bonifica?
Di norma sì. Se il sito sta distribuendo malware ai visitatori o sottraendo dati, può servire metterlo in manutenzione per il tempo strettamente necessario: te lo proponiamo e lo decidiamo insieme.
Cosa contiene il report?
I componenti dell’infezione trovati e dove si trovavano, come li abbiamo rimossi, il vettore usato per entrare e le misure di hardening applicate, con le correzioni che ti consigliamo di fare in seguito.
Bonifica entro 6 ore.
Iniziamo da qui.
Indica il sito e cosa hai notato, inserisci i dati di fatturazione e paga in anticipo con carta o bonifico. Appena riceviamo il pagamento ti inviamo le istruzioni per condividere gli accessi: da quel momento partono le 6 ore.
399 € + IVA · prezzo fisso per singola installazione WordPress
Fattura elettronica di Managed Server S.r.l. · garanzia di 30 giorni · condizioni di vendita
Preferisci il telefono? +39 02 5656 9681 · lunedì – venerdì, 09:30 – 19:30
399 € + IVA · 6 ore
Ordina